DNS解析
其流程遵循分层查询逻辑:当发起域名访问时,设备先查询本地DNS缓存,若存在记录则直接获取IP;若无,会依次向本地DNS服务器、根域名服务器、顶级域服务器、权威域名服务器发起请求,最终由权威服务器返回准确IP,整个过程通常在百毫秒内完成。无论是浏览网页、发送邮件还是使用APP,所有基于域名的网络操作都依赖DNS解析实现“地址转换”。
传统DNS解析采用明文传输,存在被劫持、监听的安全隐患;现代优化技术如DNS缓存加速、DNS加密,正从效率与安全两方面提升解析体验。
“劫持域名(Domain hijacking)”一般指通过社交工程、网络钓鱼、利用域名注册系统漏洞等非法网络犯罪手段控制网络域名。但是在美国爱荷华州发生了一起特殊的“劫持域名”案例,名为Sherman Hopkins Jr的男子闯入网络企业家Ethan Deyo的公寓,持枪威胁要求其交出域名。
根据网络安全公司 Carbon Black 的数据显示,在 2018 年上半年有约价值 11 亿美元的加密货币被盗。不幸的是,对于虚拟货币的拥有者来说,这种黑客入侵、账号被盗的行为几乎防不胜防。
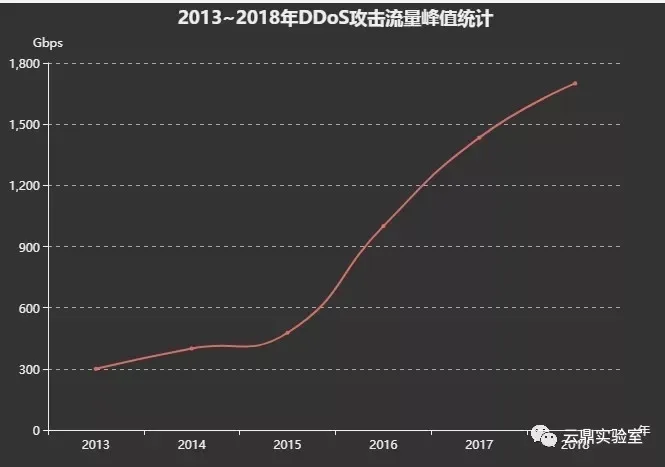
2018年上半年DDoS攻防仍如火如荼发展,DDoS这一互联网公敌,在各种防御设备围追堵截的情况下,攻击者夜以继日地钻研对抗方法、研究新的攻击方式;而且往平台化、自动化的方向发展,不断增强攻击能力。这里我们从2018年上半年DDoS攻击情况的全局统计、DDoS黑色产业链条中的人员分工与自动化操作演进两个方面进行分析阐述。
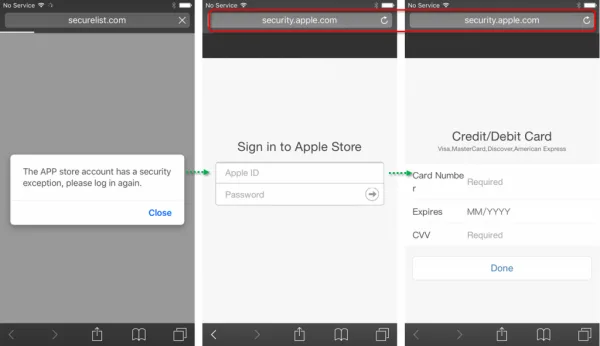
据外媒报道, 4月16日,卡巴斯基实验室研究人员报告了一种最新的安卓恶意软件。该恶意软件通过域名系统(DNS)劫持技术进行传播,主要针对亚洲地区的智能手机进行攻击。四周后(5月18日),这种威胁仍然在继续快速演化。
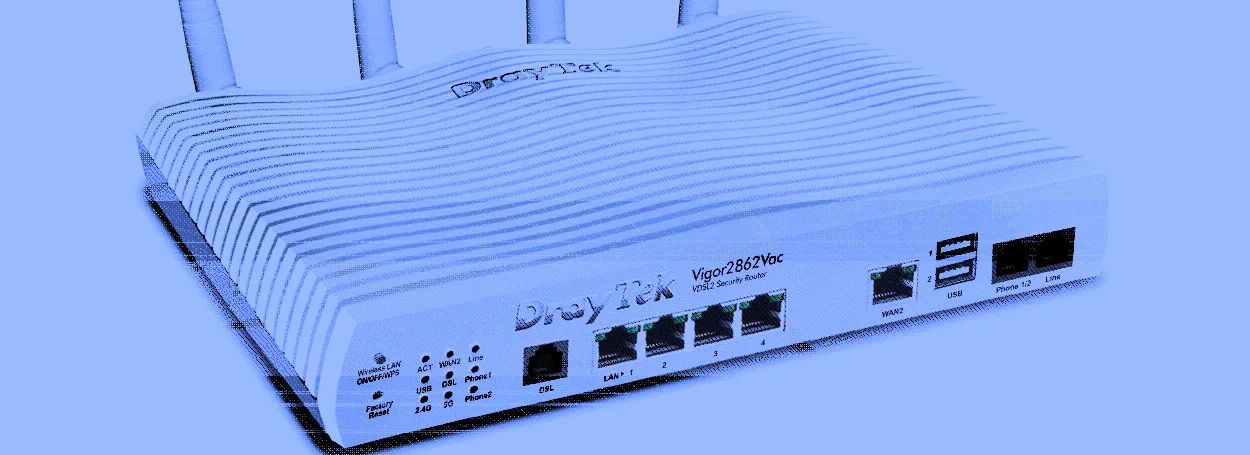
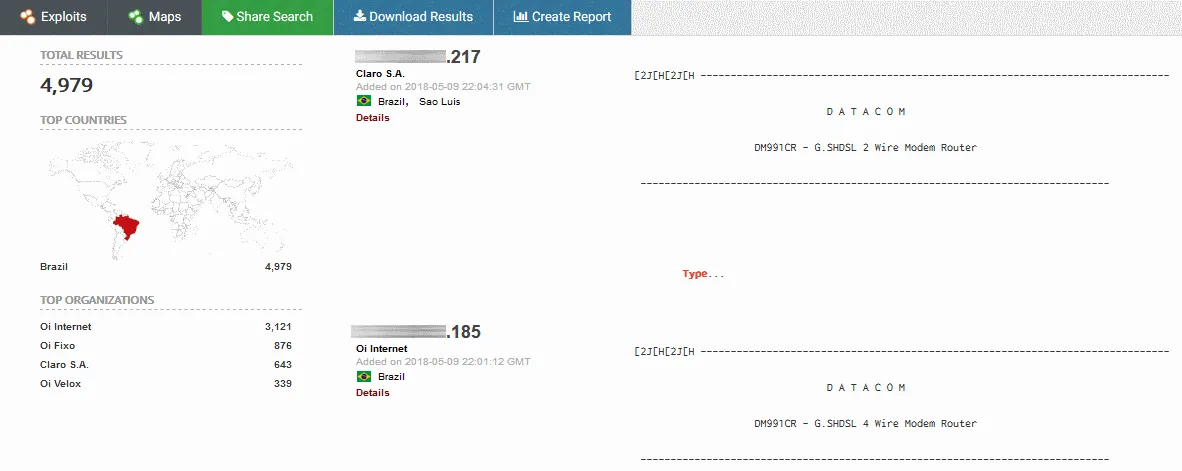
台湾厂商居易科技(DrayTek)制造的路由器受到一个零日漏洞的影响,攻击者可能利用该漏洞篡改旗下某些路由器产品的DNS设置,进而将用户重定向到恶意网站。
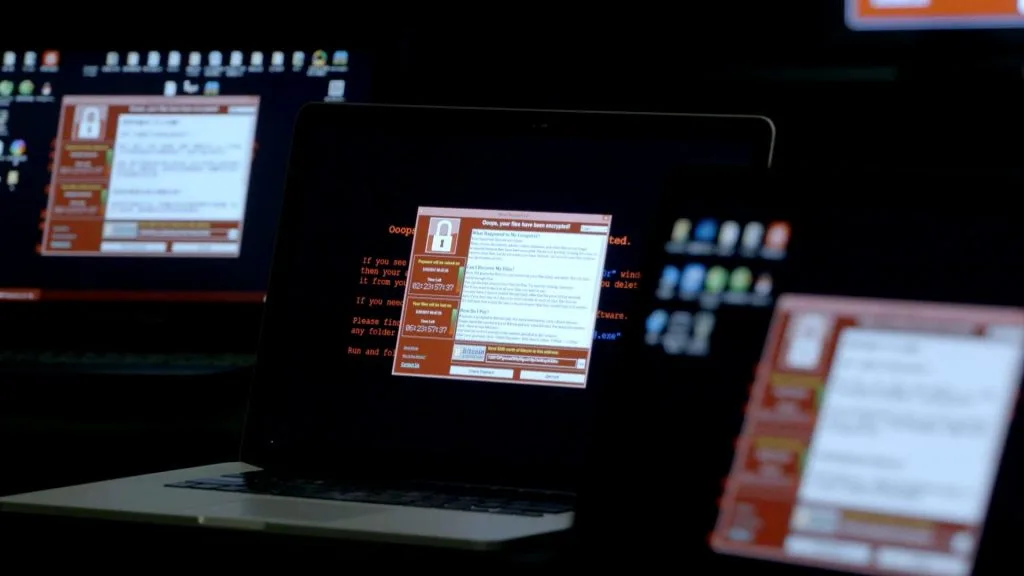
迄今已距勒索病毒WannaCry爆发之时一年,但它带来的恐惧依旧盘桓在人们的心中久久不能散去,而不断加深恐惧的是其危害影响仍在持续。
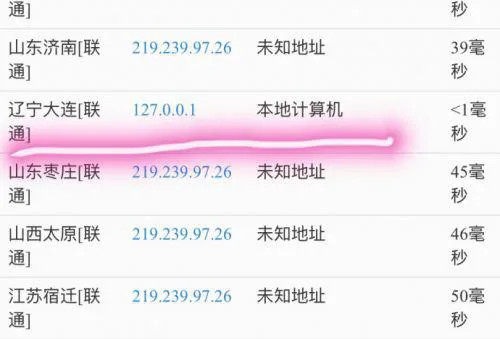
4月25日晚间有不少辽宁联通用户在网上吐槽,他们无法登录工信部投诉网站,这是什么情况?原来是辽宁联通将工信部投诉网站的网址指向了127.0.0.1,这样直接导致辽宁地区使用联通的用户无法登录工信部投诉网站。



 闽公网安备 35021102000564号