DNS解析
DNS解析是DNS的核心功能,指将用户输入的域名转换为计算机可识别的IP地址的过程,是设备间实现网络通信的关键“导航”步骤。
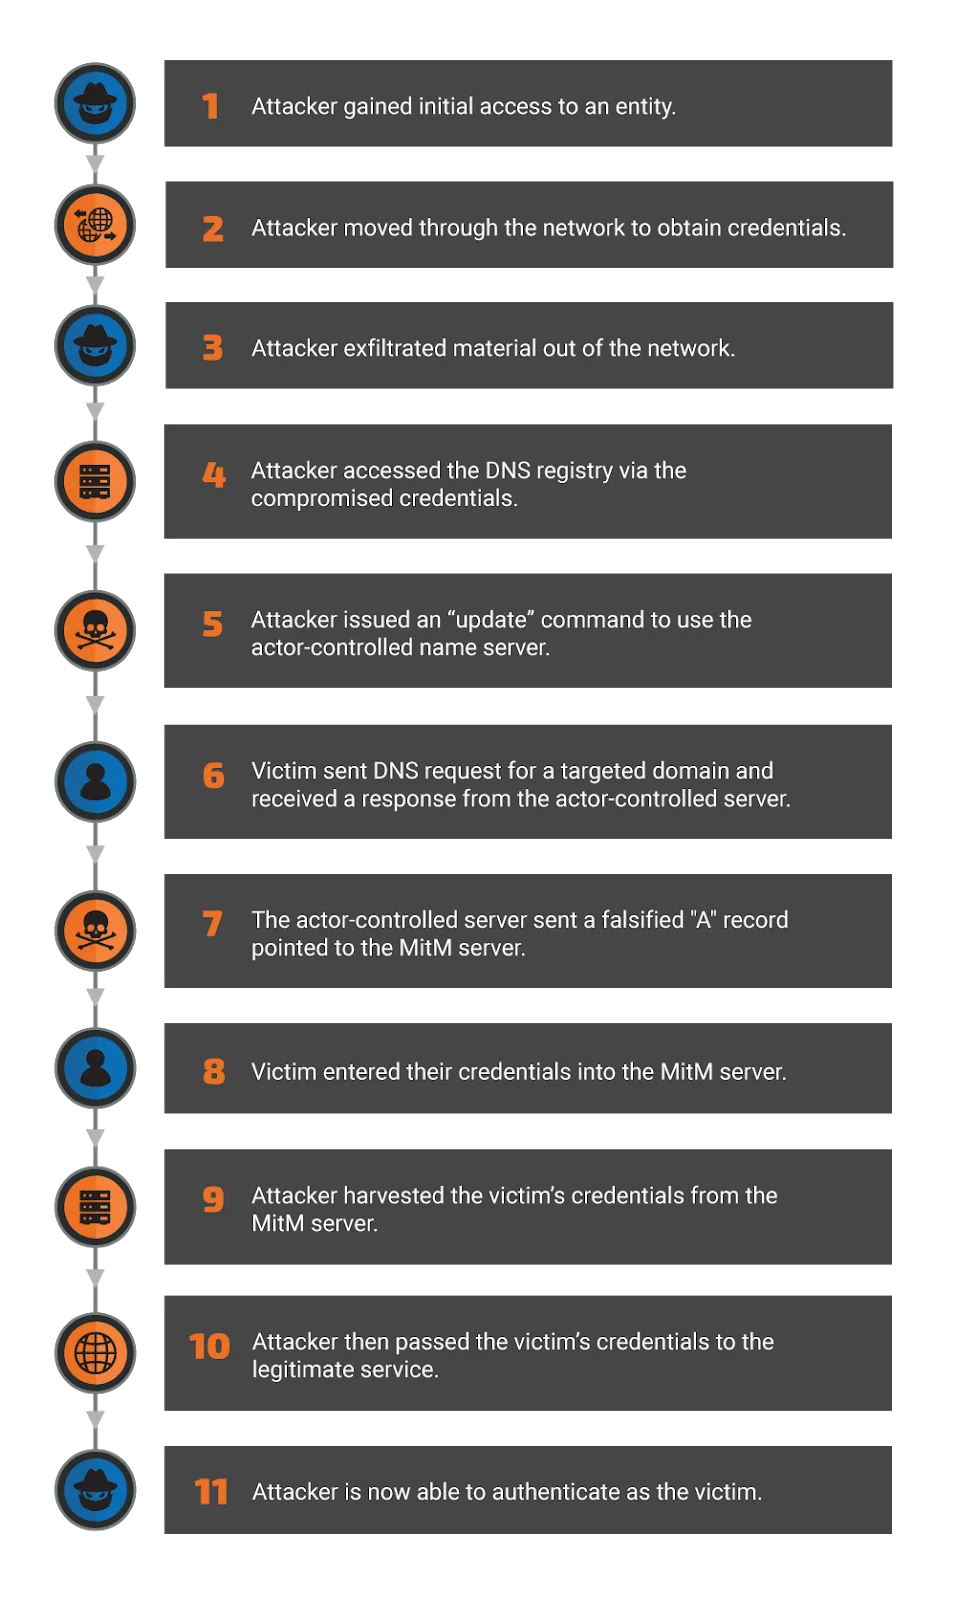
其流程遵循分层查询逻辑:当发起域名访问时,设备先查询本地DNS缓存,若存在记录则直接获取IP;若无,会依次向本地DNS服务器、根域名服务器、顶级域服务器、权威域名服务器发起请求,最终由权威服务器返回准确IP,整个过程通常在百毫秒内完成。无论是浏览网页、发送邮件还是使用APP,所有基于域名的网络操作都依赖DNS解析实现“地址转换”。
传统DNS解析采用明文传输,存在被劫持、监听的安全隐患;现代优化技术如DNS缓存加速、DNS加密,正从效率与安全两方面提升解析体验。
其流程遵循分层查询逻辑:当发起域名访问时,设备先查询本地DNS缓存,若存在记录则直接获取IP;若无,会依次向本地DNS服务器、根域名服务器、顶级域服务器、权威域名服务器发起请求,最终由权威服务器返回准确IP,整个过程通常在百毫秒内完成。无论是浏览网页、发送邮件还是使用APP,所有基于域名的网络操作都依赖DNS解析实现“地址转换”。
传统DNS解析采用明文传输,存在被劫持、监听的安全隐患;现代优化技术如DNS缓存加速、DNS加密,正从效率与安全两方面提升解析体验。
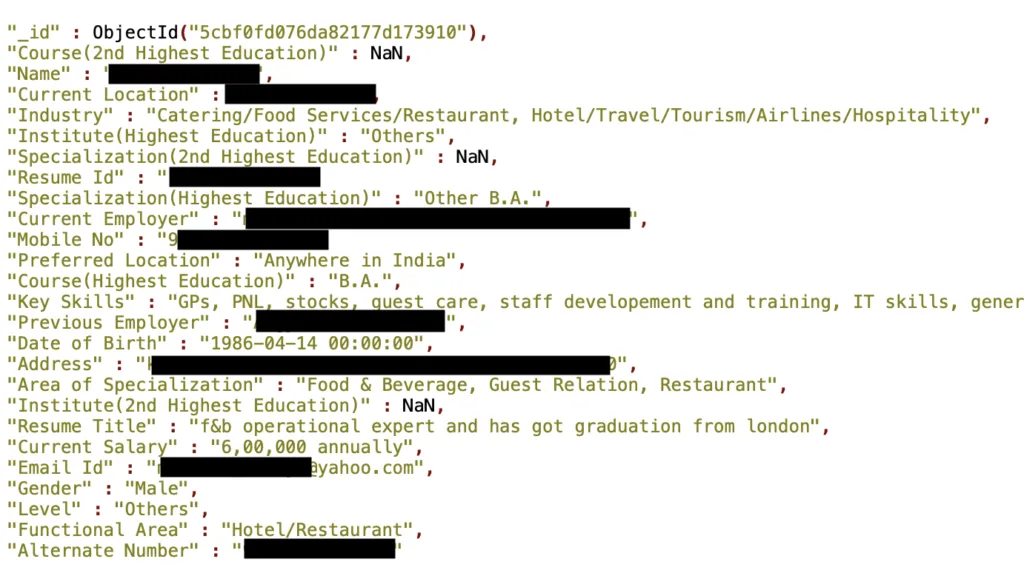
一个巨大的MongoDB数据库暴露了275,265,298条印度公民的记录,其中包含详细的个人身份信息(PII),在互联网上没有超过两周没有任何保护。
时间:2019-05-07
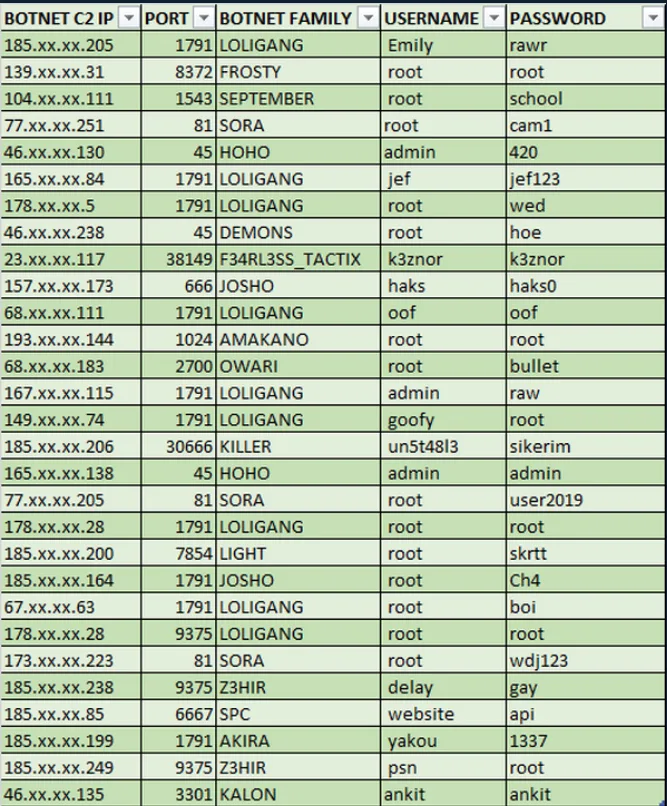
包括Mirai和QBot在内的大多数物联网僵尸网络都依赖于使用弱/默认凭证访问受害者。从理论上讲,一个黑客可以简单地对这些C2服务器发动强力攻击,并且无需运行自己的僵尸网络即可访问僵尸程序。现在这个理论已经由一个名叫Subby的攻击者实施,他已经破坏了超过29个使用弱登录凭据的IoT僵尸网络命令和控制服务器。
时间:2019-05-05
时间:2019-04-30
时间:2019-04-28
时间:2019-04-24
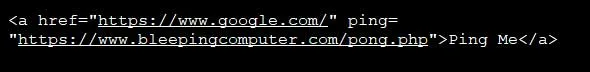
近日有研究人员发现,称为超链接审核或ping的HTML功能正被用于对各种站点执行DDoS攻击。站点通常使用此功能来跟踪链接点击,但现在发现攻击者滥用此功能向站点发送大量Web请求以使其脱机。
时间:2019-04-17
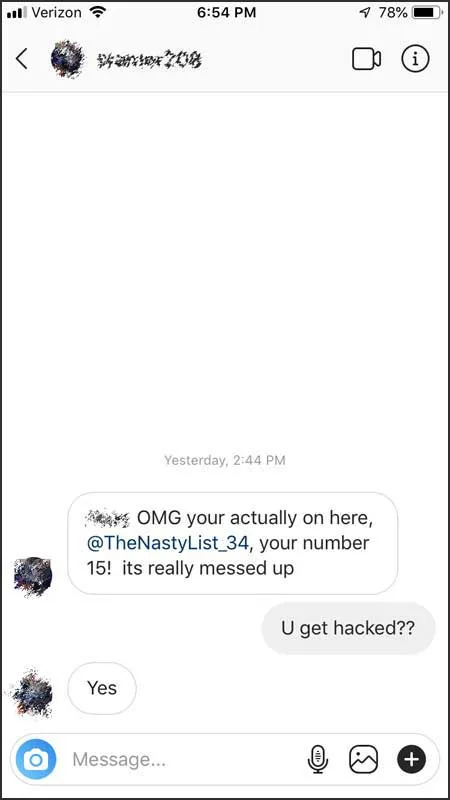
一个名为 "The Nasty List"的新网络钓鱼骗局席卷了Instagram,目标是受害者的登录凭证。如果用户成为受害者,黑客将利用他们的帐户进一步推动网络钓鱼诈骗。
时间:2019-04-15
时间:2019-04-11
根据专业互联网服务提供商Beaming的分析,英国的公司企业在2019年第一季度平均受到119,659次攻击。这种攻击率(相当于每分钟一次)是2018年前三个月的两倍多,当时公司平均受到53,981次在线攻击。
时间:2019-04-03
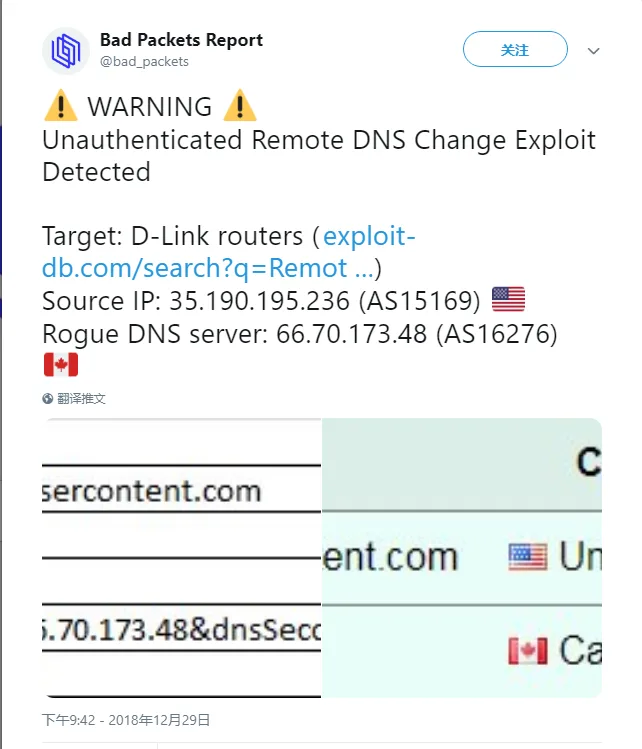
在过去三个网络犯罪分子一直在进行的DNS劫持活动,其针对的是热门在线服务的用户,其中就包括Gmail、PayPal和Netflix。 作为活动的一部分,攻击者通过修改消费者路由器的DNS设置将用户重定向到流氓网站以窃取其登录凭据。
时间:2019-04-09



 闽公网安备 35021102000564号