DNS解析
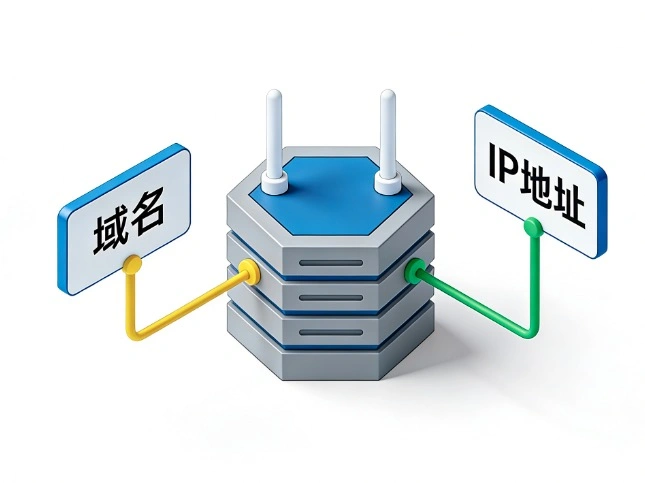
DNS解析是DNS的核心功能,指将用户输入的域名转换为计算机可识别的IP地址的过程,是设备间实现网络通信的关键“导航”步骤。
其流程遵循分层查询逻辑:当发起域名访问时,设备先查询本地DNS缓存,若存在记录则直接获取IP;若无,会依次向本地DNS服务器、根域名服务器、顶级域服务器、权威域名服务器发起请求,最终由权威服务器返回准确IP,整个过程通常在百毫秒内完成。无论是浏览网页、发送邮件还是使用APP,所有基于域名的网络操作都依赖DNS解析实现“地址转换”。
传统DNS解析采用明文传输,存在被劫持、监听的安全隐患;现代优化技术如DNS缓存加速、DNS加密,正从效率与安全两方面提升解析体验。
其流程遵循分层查询逻辑:当发起域名访问时,设备先查询本地DNS缓存,若存在记录则直接获取IP;若无,会依次向本地DNS服务器、根域名服务器、顶级域服务器、权威域名服务器发起请求,最终由权威服务器返回准确IP,整个过程通常在百毫秒内完成。无论是浏览网页、发送邮件还是使用APP,所有基于域名的网络操作都依赖DNS解析实现“地址转换”。
传统DNS解析采用明文传输,存在被劫持、监听的安全隐患;现代优化技术如DNS缓存加速、DNS加密,正从效率与安全两方面提升解析体验。
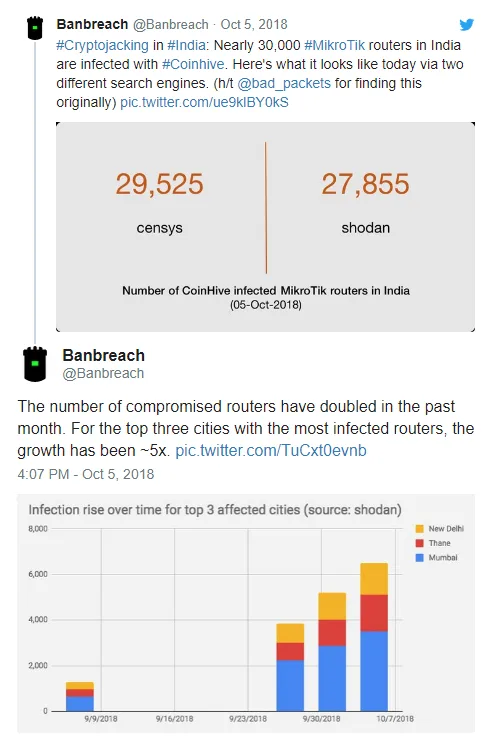
时间:2018-10-08
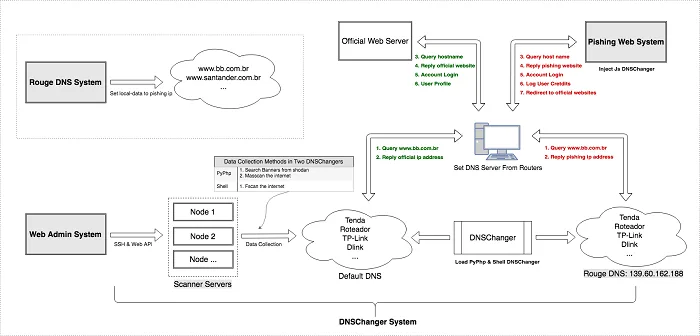
持续的DNS劫持活动似乎从2018年9月20日开始,并且通过添加一堆新扫描程序而显着增长。该活动尝试在路由器的网页上进行暴力破解或使用dnscfg.cgi漏洞绕过身份验证。
时间:2018-10-01
有相关数据表明,90%的小型企业缺乏对其公司和客户信息的任何类型的数据保护,您觉得是真的还是假的?遗憾的是答案是真的。根据服务提供商Verizon的2018年数据违规调查,由于缺乏照顾61%的数据泄露受害者是特别小型企业。
时间:2018-09-28
时间:2018-09-21
时间:2018-09-19
时间:2018-09-14
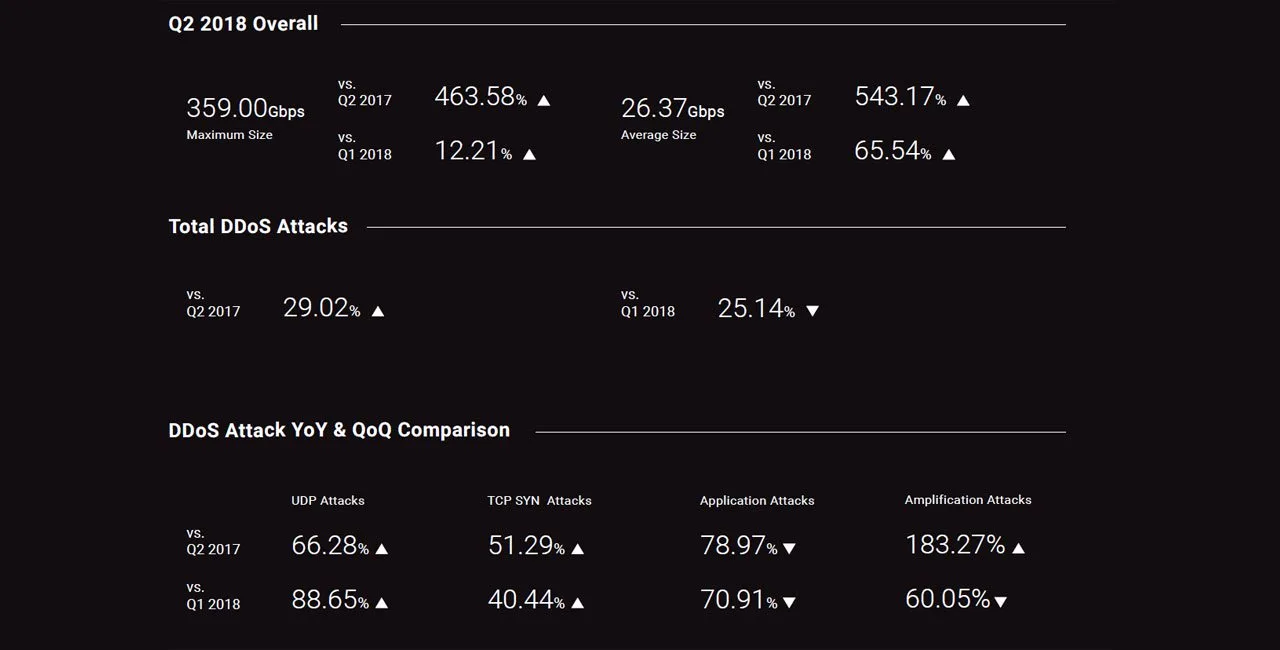
根据Corero Network Security发布的2018年H1趋势报告中披露,DDoS攻击的频率同比上升了40%,而攻击持续时间减少了,77%持续了10分钟或更短时间,其中63%持续5分钟或更短时间。而更令人担忧的是,面对一次攻击,五分之一的组织将在24小时内再次成为目标。
时间:2018-09-12



 闽公网安备 35021102000564号