安全厂商发现新型DNS隧道恶意程序,依托TXT记录隐蔽外传数据
近期多家网络安全厂商发布威胁预警,监测到一类新型DNS隧道恶意程序活跃于政企内网攻击场景。该恶意程序不再依赖传统A记录传输,而是利用DNSTXT记录承载加密数据,在不触发传统防火墙告警的前提下,从被攻陷主机向外窃取账号、客户资料、业务文档等敏感信息,属于典型的数据渗漏攻击。
DNS协议作为网络基础服务,企业防火墙通常默认放行53端口DNS流量。攻击者正是利用这一信任机制,将窃取的数据分段编码,封装在DNS查询与TXT响应记录中,伪装成正常域名解析行为。很多企业安全运维只关注Web流量,缺少DNS深度审计,使得该类攻击具备极强隐蔽性,可长期潜伏内网缓慢外传数据。
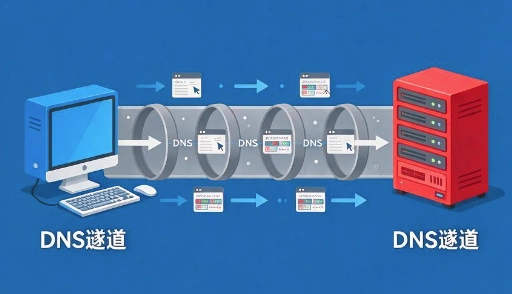
一、攻击原理与样本行为特征
TXT记录原本用于存放SPF、DKIM等域名验证文本信息,支持较长文本内容,这也是攻击者选择该记录类型的核心原因。恶意程序入侵终端或服务器后,会将窃取文件进行Base64或十六进制编码,拆分成小段数据,放置在子域名中发起DNS查询。攻击者管控的权威DNS服务器接收请求,再通过TXT记录回传控制指令,构建双向隐蔽通信通道。
对比旧版DNS隧道工具,本次新型样本做了规避优化。
其一,控制查询频率,避免短时间大量DNS请求触发流量告警。
其二,随机化编码字符,降低特征匹配检出率。
其三,复用正常业务域名的查询模式,混在日常解析流量中。
攻击主要行为包含三点:内网信息搜集、敏感文档分片外带、接收黑客下发的远控指令,一旦成功,攻击者可长期潜伏,持续批量导出企业核心数据。
二、业务安全危害
该恶意程序最大风险在于隐蔽数据泄露。传统木马、远控的HTTP通信容易被边界安全设备拦截,而DNS隧道流量被视作正常解析,极易绕过边界防护。
第一,核心资料外泄,客户信息、财务数据、源码、涉密文档被分片偷偷传出,企业发生数据泄露却难以及时感知.
第二,内网持续被控,黑客依托DNS隧道维持长连接,横向渗透内网其他服务器,扩大入侵范围。
第三,溯源排查困难,攻击流量无明显特征,事后取证需要完整DNS日志,缺少日志留存的企业很难定位泄露时间与数据范围。
三、企业检测手段与防御加固方案
针对基于TXT记录的DNS隧道攻击,企业需要从日志、访问控制、威胁检测多层防护。
1、开启全量DNS日志审计,长期留存查询记录,重点监控高频TXT类型查询、超长子域名、高熵随机字符域名。
2、收紧出口DNS策略,内网主机仅允许访问企业指定可信DNS服务器,禁止终端直连公网未知DNS。
3、部署DNS安全解析与流量检测,利用威胁情报拦截恶意域名,识别异常DNS隧道行为。
4、终端侧加强EDR检测,监控进程异常发起大量DNS查询行为,及时发现恶意样本。
对于已发现异常的网络,应第一时间隔离感染主机,提取IOC指标,排查是否存在数据外传痕迹,同时更新威胁情报库。
四、总结
本次曝光的TXT记录型DNS隧道恶意程序再次证明,DNS层已经成为黑灰产、APT组织重点利用的渗透出口。很多企业网络边界防护完善,却忽略DNS协议带来的数据渗漏风险。
运维团队应当转变防护思路,不能仅依靠防火墙阻断Web恶意流量,要将DNS安全纳入常态化安全巡检。做好DNS日志留存、异常流量监测、出口访问管控,叠加高防DNS与终端安全能力,尽早识别DNS隧道这类隐蔽威胁,守住企业内网数据安全防线。





 闽公网安备 35021102000564号