DNS隧道
DNS隧道是一种利用DNS协议实现数据传输的网络技术,核心原理是将非DNS流量封装在DNS查询与响应数据包中,绕过传统防火墙的端口限制,实现受限网络环境下的数据通信,兼具合法用途与潜在风险。
核心特点与应用场景
1、技术优势:DNS协议默认使用53端口,通常不会被防火墙拦截,可穿透严格的网络访问限制,实现数据传输。
2、合法用途:适用于企业内网设备远程管理、物联网设备数据上报,在合规场景下解决网络互通问题。
3、安全风险:易被黑客利用进行数据泄露、恶意代码传输等攻击行为,突破网络安全防护体系,是网络安全防护的重点监测对象。
防护措施:企业可部署专业的DNS安全审计设备,监控异常DNS请求;限制内部设备的DNS查询权限,封堵非授权DNS隧道工具,降低安全风险。
核心特点与应用场景
1、技术优势:DNS协议默认使用53端口,通常不会被防火墙拦截,可穿透严格的网络访问限制,实现数据传输。
2、合法用途:适用于企业内网设备远程管理、物联网设备数据上报,在合规场景下解决网络互通问题。
3、安全风险:易被黑客利用进行数据泄露、恶意代码传输等攻击行为,突破网络安全防护体系,是网络安全防护的重点监测对象。
防护措施:企业可部署专业的DNS安全审计设备,监控异常DNS请求;限制内部设备的DNS查询权限,封堵非授权DNS隧道工具,降低安全风险。
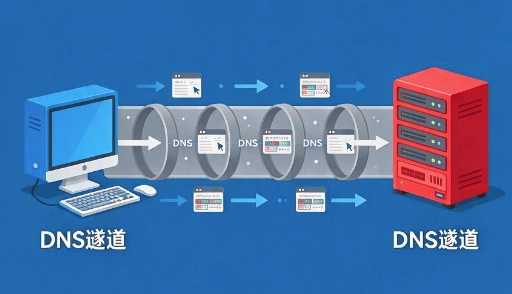
近期多家网络安全厂商发布威胁预警,监测到一类新型DNS隧道恶意程序活跃于政企内网攻击场景。该恶意程序不再依赖传统A记录传输,而是利用DNSTXT记录承载加密数据,在不触发传统防火墙告警的前提下,从被攻陷主机向外窃取账号、客户资料、业务文档等敏感信息,属于典型的数据渗漏攻击。
时间:2026-09-29
DNS协议作为域名解析基础服务,设计初衷用于域名与IP地址转换,如今却被黑产大量利用搭建DNS隧道进行隐蔽通信。多家网络安全厂商监测数据显示,近期DNS隧道恶意通信监测告警量环比明显上涨,黑客借助DNS隧道回传数据、传递控制指令,绕过防火墙与入侵检测设备,成为内网渗透、数据窃取的常用手段,企业运维团队需提高监测与处置能力。
时间:2026-09-28
在当前复杂的网络安全环境中,隐蔽式攻击手段正成为黑客突破防线的常用方式,其中DNS隧道凭借其利用域名系统特性绕过常规检测的特点,给企业和个人网络安全带来了不小的威胁。很多用户对这类攻击的认知较为模糊,既不清楚它会造成哪些危害,也缺乏有效的应对思路。
时间:2026-06-22
沉寂近两年的Zloader木马(又名Terdot、DELoader或SilentNight)携2.13.7.0新版本卷土重来,其反分析、代码混淆及命令控制能力实现全方位升级。ZscalerThreatLabz研究人员警示,这款曾以银行欺诈为目标的恶意软件,已进化为勒索软件运营商的"敲门砖",成为渗透企业网络的高危初始访问工具。
时间:2025-09-28



 闽公网安备 35021102000564号