攻击者利用弱密码盗取域名,企业需加固域名账户安全
域名是企业线上业务的核心入口,一旦域名账户被劫持,网站、邮件、线上业务都会直接失控。近期多起域名账户劫持案例被安全厂商披露,黑客通过暴力破解、撞库方式,利用域名管理账户的弱密码盗取域名控制权,篡改解析记录、转移域名,给企业带来业务中断、品牌被冒用等严重损失。大量案例证明,弱密码是域名被盗最常见的突破口,企业必须重视域名账户安全防护。
一、事件详情:弱密码引发域名账户劫持
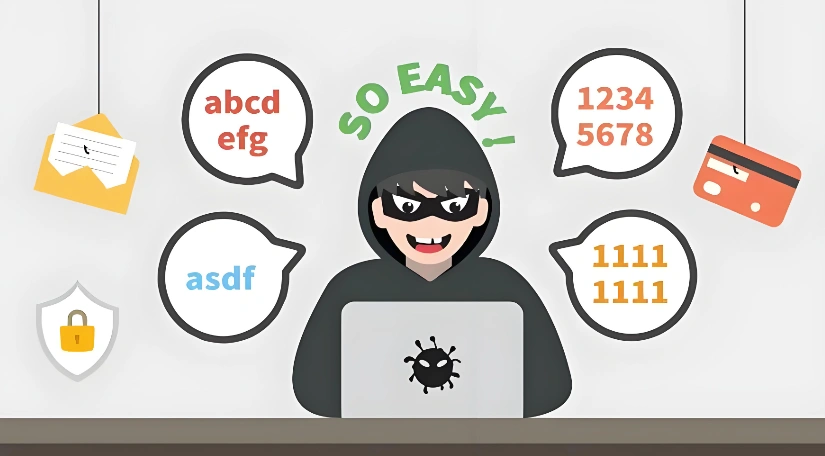
安全监测数据显示,不少企业和个人站长在域名注册平台,仍然使用简单弱密码管理域名账户,比如纯数字、连续字符、生日等低复杂度密码。黑客收集互联网泄露的账号密码库,使用撞库、暴力破解工具批量扫描域名服务商账户。一旦破解成功,攻击者可直接登录域名后台。
拿到域名账户权限后,黑客通常会修改域名解析记录,将域名指向钓鱼网站,或者直接发起域名转移,把域名转出至其他注册商。整个过程不需要修改域名注册人信息,企业往往等到网站无法访问,才发现域名已经失控。相比服务器入侵,域名劫持攻击隐蔽性更强,恢复域名的流程繁琐,耗时漫长。
二、弱密码导致域名被盗的主要危害
域名一旦被劫持,会产生连锁安全风险。
第一,业务直接瘫痪。黑客篡改DNS解析,官网、独立站、企业邮箱全部无法正常使用,线上业务停摆,造成直接营收损失。
第二,品牌信誉受损。黑客利用域名搭建仿站、钓鱼页面,冒用企业名义发布虚假信息,诱导用户泄露账号资金。
第三,溯源与赎回成本高。域名被转移后,想要追回域名需要提交大量材料,沟通注册商、仲裁机构,耗时数月。
第四,附带次生风险,黑客拿到域名所有权,还可获取域名关联的邮件、后台信息,扩大攻击范围。
三、域名账户安全常见误区
很多运维人员把安全重心放在服务器、网站程序上,却忽视域名注册账户防护。不少人认为域名有域名锁定就足够,但如果账号密码泄露,攻击者可登录后台先解锁再转移域名。还有企业使用共享账号管理域名,多人共用一套账号密码,一旦其中一台设备中毒,域名账户就面临泄露风险。另外,部分用户长期不检查注册邮箱,注册邮箱被盗,同样会导致域名账户被重置密码。
四、域名账户防护实操方案
1.设置高强度独立密码,域名账户不要复用其他平台密码,密码包含大小写字母、数字与特殊符号。
2.开启两步验证(2FA),这是抵御撞库攻击最有效的手段,即使密码泄露,黑客也无法登录。
3.开启域名锁定,禁止域名无授权转移,每次转移域名需要人工核验。
4.保护注册邮箱,域名账户绑定邮箱同样开启二次验证,定期查看邮箱异常登录提醒。
5.定期巡检域名状态,查看域名解析、域名持有者信息,监控异常转移请求,及时接收服务商告警。
总结
域名账户劫持事件不断发生,弱密码是最基础也最容易被忽略的安全漏洞。域名作为企业线上资产,域名账户安全优先级不亚于服务器防护。不管是企业官网、独立站还是运维平台,都要做好域名账号安全加固,使用强密码并开启二次验证,建立常态化域名巡检机制,防范黑客利用弱密码入侵账户,避免域名被盗引发业务中断与品牌风险。





 闽公网安备 35021102000564号