弱密码
弱密码是指复杂度极低、易被猜测或暴力破解的密码,在WordPress建站场景中尤为高发。典型类型包括:纯数字组合、简单字母组合、与网站/个人信息强相关的密码、连续重复字符等。这类密码无论通过字典攻击、暴力破解工具,还是结合管理员公开信息猜测,都能在短时间内被破解。
作为WordPress配置漏洞中最致命的一环,弱密码会直接导致后台权限泄露。黑客获取管理员账号后,可任意篡改网站内容、窃取用户数据、上传恶意程序,甚至完全控制服务器,导致网站瘫痪、域名被搜索引擎拉黑,给站长带来不可挽回的声誉与经济损失。
建议采用“字母+数字+特殊符号”的组合形式,长度不低于12位,避免包含个人姓名、域名、生日等易泄露信息,例如“Lz@2024wp#Sec”。同时搭配安全措施:定期更换密码,不同平台使用独立密码;启用WordPress双因素认证(2FA)功能,通过手机验证码、身份验证器等二次验证加固;借助安全插件限制登录尝试次数,拦截暴力破解行为。
作为WordPress配置漏洞中最致命的一环,弱密码会直接导致后台权限泄露。黑客获取管理员账号后,可任意篡改网站内容、窃取用户数据、上传恶意程序,甚至完全控制服务器,导致网站瘫痪、域名被搜索引擎拉黑,给站长带来不可挽回的声誉与经济损失。
建议采用“字母+数字+特殊符号”的组合形式,长度不低于12位,避免包含个人姓名、域名、生日等易泄露信息,例如“Lz@2024wp#Sec”。同时搭配安全措施:定期更换密码,不同平台使用独立密码;启用WordPress双因素认证(2FA)功能,通过手机验证码、身份验证器等二次验证加固;借助安全插件限制登录尝试次数,拦截暴力破解行为。
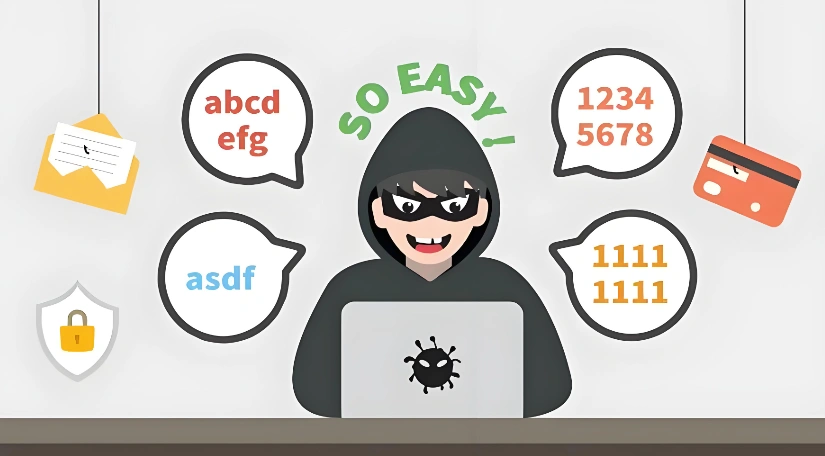
域名是企业线上业务的核心入口,一旦域名账户被劫持,网站、邮件、线上业务都会直接失控。近期多起域名账户劫持案例被安全厂商披露,黑客通过暴力破解、撞库方式,利用域名管理账户的弱密码盗取域名控制权,篡改解析记录、转移域名,给企业带来业务中断、品牌被冒用等严重损失。
时间:2026-09-22
当你想到政府机构时,你会发现一切都是相当重要的并且有其秩序。事情是严格的,安全是必须的。毕竟这是政府,重大机密的东西可不能落入坏人之手。
时间:2018-08-27



 闽公网安备 35021102000564号