域名劫持
域名劫持是指攻击者通过非法手段篡改域名解析配置或管理权限,将域名指向错误 IP 地址的攻击行为,核心是夺取域名的控制权,导致用户访问异常或财产受损。
其常见实现路径有三种:一是管理权限劫持,通过钓鱼、暴力破解等方式获取域名注册商账号,直接修改 DNS 解析记录;二是DNS 服务器劫持,入侵 DNS 服务器篡改解析数据;三是本地配置篡改,利用恶意软件修改设备 HOSTS 文件或本地 DNS 设置。攻击后果包括用户被引导至钓鱼网站、网站被植入广告或恶意代码,甚至域名被转卖,造成品牌与经济双重损失。
防御需从权限与技术双管齐下:域名管理端开启二次验证、定期更换复杂密码,避免权限泄露;技术层面使用加密 DNS防止解析传输被篡改,选择高防 DNS 服务抵御服务器攻击;设备端安装安全软件拦截恶意篡改行为。域名劫持隐蔽性强,企业需定期核查解析记录与账号日志,及时发现异常操作,降低风险。
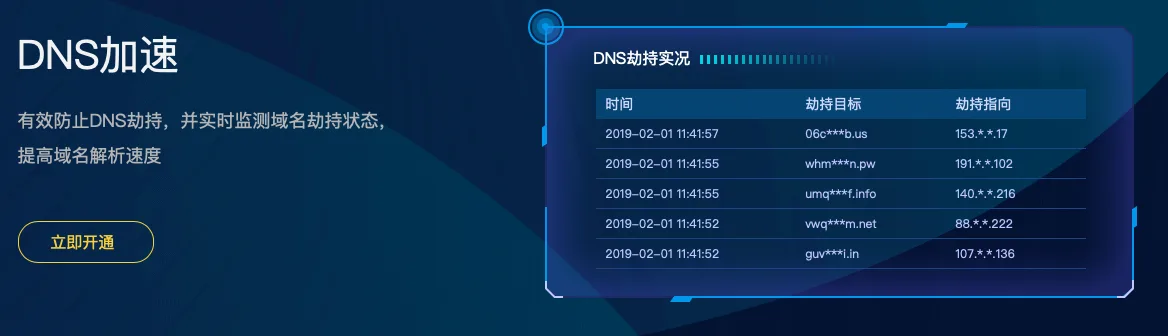
DNS(Domain Name System)劫持又称域名劫持,是指对正常的域名解析请求加以拦截,转而反馈给用户一个假的IP地址或令请求失去响应,导致打开的任意网址指向定制的钓鱼网站或是恶意网站,进而获取用户个人信息的网络攻击行为。而这一网络危害目前正呈现出扩展与蔓延的迹象,成为当前企业移动应用运营上的一大毒瘤。
时间:2019-02-01

由客户端发送域名请求给DNS,DNS通过遍历查询DNS数据库,来解析此域名对应的IP,然后反馈至浏览器客户端,客户端通过IP与对方建立数据连接,这时,很关键的一环,就是DNS服务。
时间:2017-02-16



 闽公网安备 35021102000564号