DNS劫持
其常见实现方式有三种:一是本地劫持,通过恶意软件修改设备本地DNS设置或HOSTS文件;二是路由器劫持,入侵路由器篡改其DNS配置;三是中间人攻击,在用户与DNS服务器间拦截并篡改解析响应。攻击后果包括跳转到钓鱼网站、强制弹出广告、阻断正常网站访问等,电商、金融领域是高发区,可能造成用户财产损失。
防御需从多维度入手:使用加密DNS服务保障解析传输安全;定期检查设备与路由器的DNS设置,避免被篡改;选择信誉良好的公共DNS替代风险较高的未知DNS;安装安全软件拦截恶意篡改行为。

当我们在访问某些网站的时候,突然就不能进行访问了,一直访问的网站内容被改成不相关的违法内容了,又或者说时常有广告进行骚扰。很多电脑小白会觉得这些是正常情况,只是进行了简单的关闭或者是刷新处理。而一旦出现这些情况,很有可能就是给出了暗示,你的电脑dns已经被劫持了,那什么是dns劫持呢?

Web3 凭证和奖励平台 Galxe 在推文中宣布,Galxe 的官方网站因 DNS 劫持攻击而遭到破坏。在攻击过程中,黑客执行了 DNS 漏洞来控制 Galxe 的官方网站链接,并将用户重定向到与旨在窃取用户资金的恶意合约相关的钓鱼网站。针对DNS劫持,目前比较有效的办法就是加速运营商DNS缓存记录获取刷新的时间及数据,保障获取结果的准确性。帝恩思DNS云加速抵御DDoS攻击、DNS缓存投毒、DNS劫持等常见的DNS攻击手段。帝恩思网站安全监测服务可以对网站 进行全方位的检测,包括网站可用性,网站篡改,
谷歌新的ZIP和MOV互联网域名被网络安全专家警告说攻击者可能利用它们进行网络钓鱼攻击和恶意软件传输,被恶意软件利用进行攻击和传播。注意防范恶意软件攻击和传播,维护信息安全。
随着DNS劫持攻击的增多,英国政府网络安全中心——英国国家安全委员会向各组织发出了严厉警告,要求它们加强安全措施,否则将面临由此带来的后果。据NCSC称,自1月份NCSC发出警报以来,他们已经观察到了进一步的活动,在多个地区和部门中发现了DNS劫持的受害者。
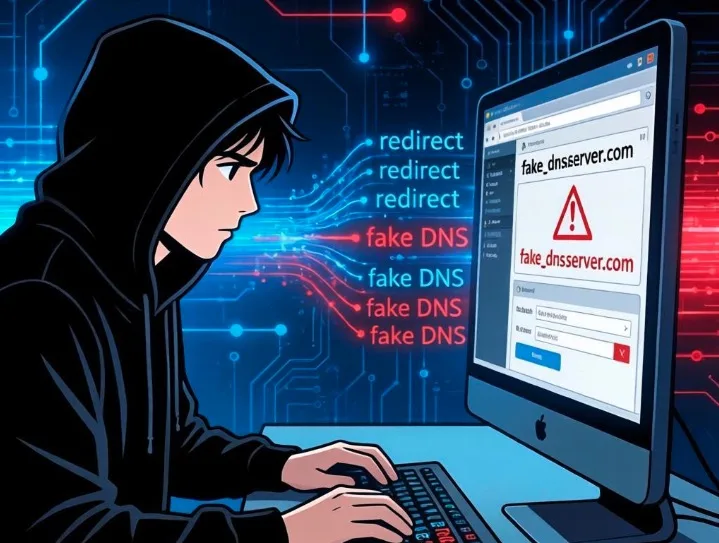
DNS劫持攻击亦称为DNS重定向是一种网络攻击,攻击者劫持用户的DNS请求,错误地解析网站的IP地址,用户试图加载,从而将其重定向到网络钓鱼站点。要执行DNS劫持攻击,攻击者要么在用户的系统上安装恶意软件,要么通过利用已知漏洞或破解DNS通信来接管路由器。
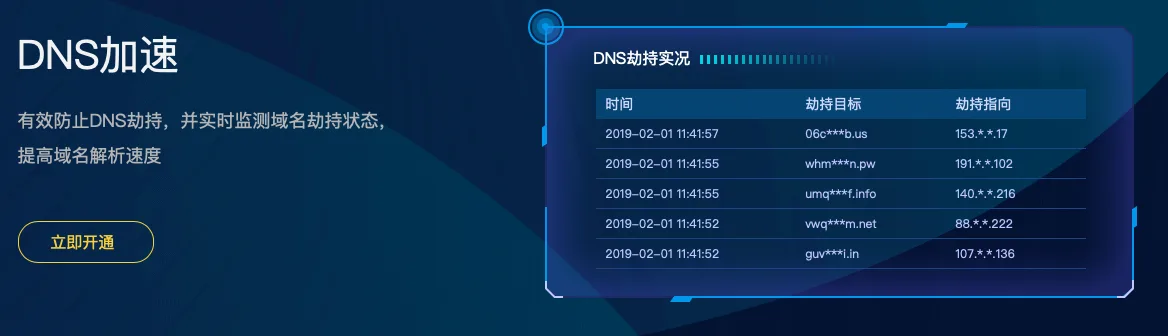
DNS(Domain Name System)劫持又称域名劫持,是指对正常的域名解析请求加以拦截,转而反馈给用户一个假的IP地址或令请求失去响应,导致打开的任意网址指向定制的钓鱼网站或是恶意网站,进而获取用户个人信息的网络攻击行为。而这一网络危害目前正呈现出扩展与蔓延的迹象,成为当前企业移动应用运营上的一大毒瘤。
你知道网上发送的大部分DNS查询都是未经防护的吗?虽然不敢相信,但事实就是,DNS流量窃听是个广泛存在的现实。美国和中国院校的研究人员将这一事实摆到了大众眼前。
近日,Radware威胁研究中心已经确定了一项针对巴西银行客户通过其物联网设备进行的劫持活动,黑客正在寻求改变域名系统(DNS)设置,针对巴西银行客户的物联网(IoT)设备并试图获得用户的银行凭证。
什么都是流量劫持?流量劫持,就是利用各种恶意软件修改浏览器、锁定主页或不停弹出新窗口,强制用户访问某些网站,从而造成用户流量损失的情形。早在2015年12月,作为流量劫持的受害者,今日头条曾与小米、腾讯等互联网公司联合发布声明,抵制流量劫持等违法行为。



 闽公网安备 35021102000564号