DNS劫持原理是什么?
在互联网高速发展的今天,域名系统作为连接用户与网络服务的基础设施,其安全性直接关系到每一次网络访问的可信度。然而,DNS劫持这一攻击手段正持续威胁着广大网民的上网安全。所谓DNS劫持,是指攻击者通过非法手段篡改域名解析结果,将用户原本要访问的目标网站重定向至恶意站点或钓鱼页面的攻击行为。理解DNS劫持原理,不仅是网络安全从业者的必修课,也是普通用户提升安全防范意识的重要基础。
一、DNS劫持原理的基础认知
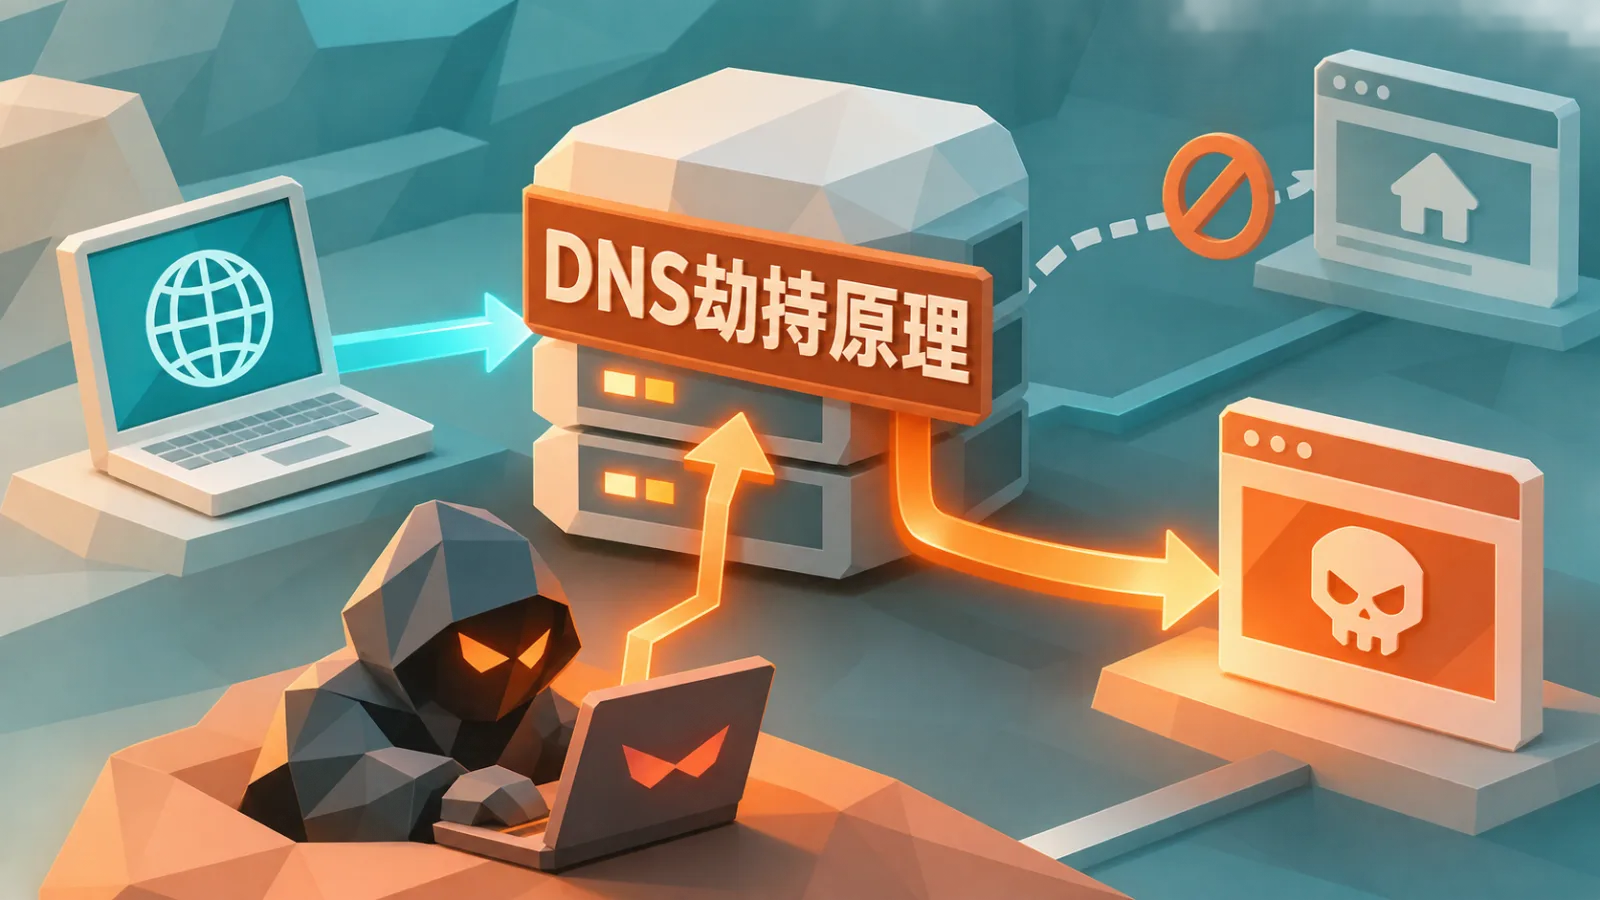
要深入理解DNS劫持原理,首先需要了解DNS系统的基本工作原理。DNS即域名系统,负责将人类易记的域名转换为机器可识别的IP地址,这一过程称为域名解析。当用户在浏览器中输入网址时,系统会向DNS服务器发起查询请求,服务器逐级递归查询后返回对应的IP地址,浏览器再据此建立连接。DNS劫持原理的核心在于攻击者在这一解析链条的某个环节介入,使返回的IP地址指向攻击者控制的服务器,而非用户真正想要访问的目标。
1、DNS解析的信任链条
DNS协议设计之初并未充分考虑安全性,其查询和响应过程缺乏严格的认证机制。解析请求从本地缓存、本地DNS服务器、根服务器到权威服务器逐级传递,任何一个环节被攻破或欺骗,都可能导致解析结果被篡改。这种链式信任模型正是DNS劫持原理得以成立的根本前提。
2、劫持与污染的区别
在讨论DNS劫持原理时,常会涉及DNS污染这一相似概念。DNS污染通常指在解析过程中插入伪造的响应包,使客户端接收到错误结果;而DNS劫持更强调对解析结果的控制权转移,攻击者可能直接篡改服务器配置或本地记录。两者在技术手段上有所交叉,但理解其差异有助于更精准地识别攻击特征并采取针对性防护措施。
二、DNS劫持原理的常见攻击路径
DNS劫持原理在不同攻击场景下呈现出多样化的实现方式,攻击者会根据目标环境和自身能力选择最合适的切入点。从用户终端到网络基础设施,劫持行为可能发生在多个层级,了解这些路径有助于构建全方位的防御体系。
1、本地Hosts文件篡改
操作系统中的Hosts文件具有最高的本地解析优先级,攻击者通过恶意软件修改该文件,可将特定域名直接映射到指定IP地址。这种劫持方式实现简单、影响范围限于单台设备,但隐蔽性强,普通用户难以察觉。恶意程序通常会在用户不知情的情况下写入条目,使用户访问银行、邮箱等敏感网站时被引导至仿冒页面。
2、路由器DNS设置劫持
家用和小型企业路由器是DNS劫持的高发环节。攻击者利用路由器默认弱口令或固件漏洞获取管理权限后,篡改其DNS服务器地址,使所有通过该路由器上网的设备都使用恶意DNS进行解析。这种DNS劫持原理的影响范围覆盖整个局域网,且用户端往往毫无感知,因为设备本身的网络配置并未改变,但解析请求已被悄悄转发至攻击者控制的服务器。
3、DNS服务器缓存投毒
针对递归DNS服务器的缓存投毒攻击是技术含量较高的劫持方式。攻击者向DNS服务器发送大量伪造的响应包,利用协议事务ID和端口猜测等手段,试图让服务器缓存错误的解析记录。一旦投毒成功,所有使用该递归服务器的用户都会受到影响。这种DNS劫持原理利用了DNS协议缺乏源认证的缺陷,攻击效果持久且波及面广,是国家级网络对抗中常见的手段之一。
三、DNS劫持原理利用的协议缺陷
DNS劫持原理之所以能够长期存在并不断演化,根源在于DNS协议本身的设计缺陷。深入分析这些缺陷,有助于理解为何劫持攻击难以根除,以及新一代安全技术为何如此重要。
1、明文传输与无认证机制
传统DNS查询基于UDP协议以明文形式传输,中间网络节点可以轻易读取甚至修改查询内容。协议中没有内建的加密和身份验证机制,响应包的真实性无法得到保证。攻击者只需在网络路径上实施中间人攻击,即可截获查询请求并返回伪造响应。这一缺陷是DNS劫持原理中最基础也最关键的环节。
2、事务ID与端口随机性不足
DNS协议使用事务ID来匹配查询与响应,早期实现中事务ID取值范围有限且可预测。攻击者通过暴力猜测事务ID和源端口,便可在真实响应到达之前抢先发送伪造响应。尽管现代DNS服务器已引入端口随机化等改进措施,但在资源受限的设备上,这种防护往往不够充分,为DNS劫持原理的实践提供了可乘之机。
3、递归查询的信任放大效应
递归DNS服务器在解析过程中会代表客户端向多个权威服务器发起查询,并将结果缓存以供后续使用。这种设计提高了解析效率,但也意味着一旦递归服务器被攻破或缓存被污染,错误结果会被放大传播给大量用户。DNS劫持原理正是利用了这种信任集中和缓存复用的特性,使单点攻击产生广泛影响。
四、DNS劫持原理的防御策略
理解DNS劫持原理的最终目的是构建有效的防御体系。针对不同层级的劫持路径,防御策略也应从终端、网络和协议多个维度协同展开,形成纵深防护格局。
1、启用加密DNS解析
DNS over HTTPS和DNS over TLS技术通过对解析流量进行加密,有效防止中间人窃听和篡改。用户可在操作系统或浏览器中配置支持加密解析的DNS服务,使查询内容在传输过程中不被明文暴露。这一措施直接针对DNS劫持原理中明文传输的缺陷,是当前个人用户最易实施且效果显著的防护手段。
2、强化路由器与终端安全
修改路由器默认管理密码、及时更新固件、关闭不必要的远程管理功能,可大幅降低路由器被劫持的风险。在终端层面,定期检查Hosts文件完整性、安装可靠的安全软件、避免点击可疑链接,能够有效阻断本地劫持路径。企业和机构还应建立DNS配置基线核查机制,定期审计解析设置是否被异常更改。
3、部署DNSSEC与监控体系
DNSSEC通过数字签名机制为DNS响应提供来源认证和完整性校验,使伪造的解析结果无法通过验证。对于企业网络,部署DNSSEC并配合DNS流量监控,可以及时发现异常的解析行为。同时,建立解析结果比对和告警机制,对关键域名的解析变化保持敏感,能够在劫持发生的早期阶段进行干预,最大限度降低损失。
综上所述,DNS劫持原理根植于域名系统在设计与实现层面的多重薄弱环节,其攻击路径覆盖本地终端、网络设备与递归服务器等多个层级。从Hosts文件篡改到缓存投毒,攻击者不断利用协议缺陷与配置疏漏实现解析结果的控制。防御此类威胁需要加密解析、设备加固与签名验证等多措并举,形成覆盖终端到基础设施的纵深防护。只有持续提升对解析链路的安全认知,才能在日益复杂的网络环境中保障访问的可靠与可信。
 闽公网安备 35021102000564号