DNS劫持原理
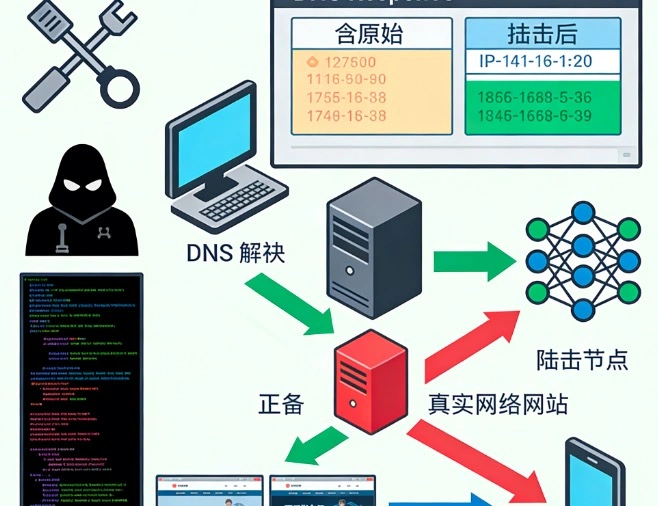
DNS劫持原理是指攻击者通过篡改域名解析过程,使用户访问的域名被指向错误的IP地址,从而实现流量劫持、广告植入或钓鱼攻击。其核心机制在于干扰DNS查询链路中的某个环节,让用户设备接收虚假的解析结果。
常见劫持方式包括本地劫持、路由器劫持、运营商缓存污染和中间人攻击。本地劫持通过恶意软件修改用户电脑或手机的DNS设置;路由器劫持则利用弱密码或漏洞篡改路由器DNS配置;运营商缓存污染通过伪造DNS响应包污染运营商服务器缓存;中间人攻击则在用户与DNS服务器之间拦截并篡改查询数据。
DNS劫持的本质是破坏DNS的真实性和完整性,使解析结果不可信。一旦成功,用户访问正常网站时可能被跳转到仿冒站点,导致账号被盗、信息泄露或财产损失。防范手段包括使用强密码、定期更新设备固件、选择可信DNS、启用DNSSEC以及使用加密DNS协议。
常见劫持方式包括本地劫持、路由器劫持、运营商缓存污染和中间人攻击。本地劫持通过恶意软件修改用户电脑或手机的DNS设置;路由器劫持则利用弱密码或漏洞篡改路由器DNS配置;运营商缓存污染通过伪造DNS响应包污染运营商服务器缓存;中间人攻击则在用户与DNS服务器之间拦截并篡改查询数据。
DNS劫持的本质是破坏DNS的真实性和完整性,使解析结果不可信。一旦成功,用户访问正常网站时可能被跳转到仿冒站点,导致账号被盗、信息泄露或财产损失。防范手段包括使用强密码、定期更新设备固件、选择可信DNS、启用DNSSEC以及使用加密DNS协议。
暂无文章



 闽公网安备 35021102000564号