在互联网高速运转的当下,DNS作为域名与IP地址的翻译官,是网络访问的核心枢纽,一旦遭遇DNS攻击,不仅会导致网站无法正常访问、用户数据泄露,还可能引发整个网络系统的瘫痪。
在日常使用网络的过程中,不少人都遇到过网页加载缓慢、域名无法解析甚至完全断网的情况,其中DNS配置异常是这类问题的常见诱因。很多用户对DNS的作用了解有限,遇到问题时往往不知从何入手。
在互联网访问流程中,DNS是连接用户与目标服务器的核心枢纽,一旦出现安全漏洞,不仅会导致访问异常,还可能引发数据泄露、钓鱼攻击等风险。如今网络攻击手段不断迭代,针对DNS的攻击频次持续上升,无论企业还是个人用户,都需要系统的防护策略来筑牢DNS安全防线。
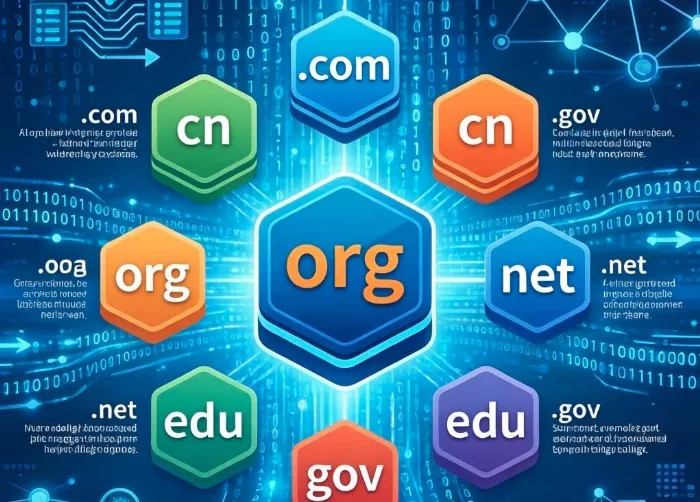
在数字化运营的浪潮中,域名是品牌在互联网世界的专属标识,选对合适的域名能大幅提升品牌辨识度与用户访问意愿。但面对市面上琳琅满目的域名后缀,不少新手常会陷入选择困境。
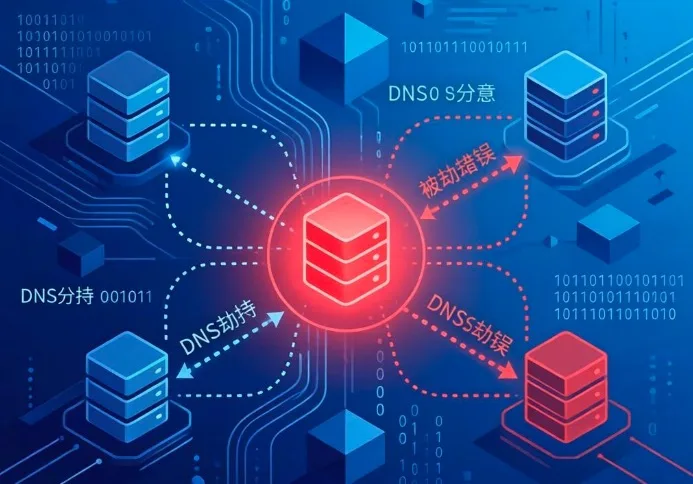
在日常上网过程中,你是否遇到过明明输入了正确的网址,却跳转到了陌生的广告页面或者钓鱼网站?这种异常现象很可能是遭遇了DNS劫持。作为一种常见的网络攻击手段,DNS劫持会悄悄篡改网络访问的指向,给用户的信息安全和上网体验带来威胁。
在HTTPS普及的当下,SSL协议作为网络通信安全的核心基础,承载着加密传输、身份验证的关键作用。但不少网站运维人员或普通用户在接触SSL协议时,常会遇到各类异常问题,比如浏览器告警、访问失败、证书报错等,若不能及时排查解决,不仅会影响用户访问体验,还可能引发数据泄露风险。
本文围绕SSH加密展开全面解析,详细介绍SSH加密的定义、核心加密原理,以及在远程登录、文件传输等场景中的安全作用,同时讲解SSH加密的实际配置方法和常见问题排查,帮助读者深入理解这一网络安全技术的价值与应用。
在域名解析服务的运行过程中,网域服务器缓存污染是一种极易被忽视却危害极大的故障类型,它会导致用户访问错误的网站资源、业务访问延迟甚至服务完全中断。很多运维人员遇到相关问题时,常因对其认知不足而无法快速排查解决。
在互联网访问的背后,域名系统如同隐形的导航员,将易记的域名转换为机器可读的IP地址,保障网络请求的精准跳转。但这一关键系统并非绝对安全,域名服务器缓存投毒便是针对它的典型恶意攻击手段,会给个人用户与企业机构带来多重风险。
在日常网络访问中,我们每天都会接触到各种网络地址,但很多人常会混淆网址和域名的概念,甚至将两者等同看待。其实网址和域名是网络体系中两个不同层级的概念,各自承担着不同的功能,对网络访问的实现有着不同的作用。



 闽公网安备 35021102000564号