DNS转发
DNS转发是DNS解析架构中的核心优化技术,指本地DNS服务器将无法自行解析的域名查询请求,转发至预设的上级DNS服务器完成解析的过程。其核心价值在于优化解析效率、强化网络安全与灵活适配多场景需求,是企业、校园及个人网络中常用的基础配置。
工作原理上,本地DNS先查询自身缓存与托管区域,未命中时则将请求转发至指定服务器,由转发器通过递归或迭代查询获取最终IP地址,缓存后返回给本地服务器,避免直接访问根服务器带来的延迟与安全风险。关键优势包括:依托上级服务器大缓存提升解析命中率,使网页加载速度提升15%-25%;拦截恶意域名、过滤非法内容,筑牢网络安全防线;简化内网DNS配置,减少公网带宽占用。
常见应用场景涵盖企业内网优化、跨境网络加速、规避ISPDNS劫持等,支持按域名后缀配置条件转发,实现精准分流。通过合理配置114.114.114.114、8.8.8.8等公共转发节点,可显著提升网络访问的稳定性与安全性,是DNS运维中的基础优化手段。
安全研究人员在多款广泛使用的开源DNS转发程序中发现高危拒绝服务漏洞。攻击者无需身份认证,只需向目标转发节点发送精心构造的特殊DNS查询数据包,即可触发程序内存越界读取、空指针异常等底层错误,直接导致DNS转发进程崩溃,域名解析服务中断。
时间:2026-10-05
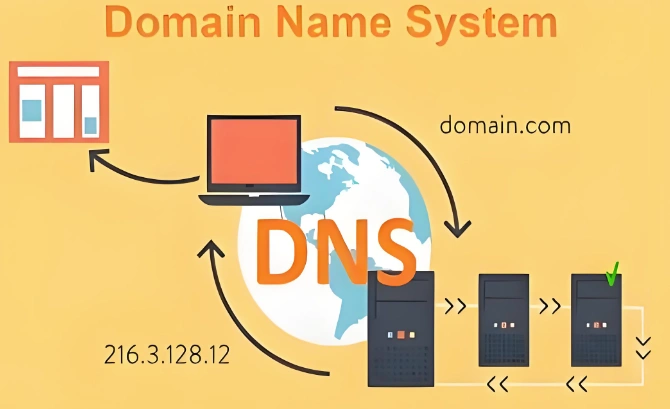
在互联网的日常运行中,用户访问网站时往往只输入域名而无需记忆复杂的IP地址,这背后离不开域名系统的高效工作。然而,当网络规模扩大或跨网访问需求增加时,传统的解析方式可能面临速度慢或无法访问的问题。此时,一种名为DNS转发的技术便成为优化网络体验的关键手段。
时间:2026-09-22
在日常网络访问中,域名解析是连接用户与网站的关键环节,但多数人对其背后的细节知之甚少。DNS转发作为域名解析流程中的重要机制,能有效优化解析效率、降低网络负载,还能为网络安全提供额外保障。
时间:2026-08-27
在互联网域名解析体系中,DNS转发是保障解析效率与稳定性的重要技术环节。对于企业网络架构而言,合理配置DNS转发不仅能加快域名解析速度、降低网络带宽消耗,还能提升解析安全性,避免因解析故障影响业务正常运行。
时间:2025-10-29
在互联网之中,我们通过dns来实现域名与ip地址的转化,让复杂的ip地址可以用简单的域名来进行访问。为了实现这一功能,dns也是需要专门的服务器来进行存储已知域名和ip之间的映射关系;虽然dns服务器功能强大,但是也会偶尔出现差错,因此还需要进行dns转发来弥补这个短板。
时间:2024-04-01




 闽公网安备 35021102000564号