DNS
其工作原理可概括为分层查询:当你在浏览器输入域名时,设备先向本地DNS服务器发起请求,若本地无缓存,会逐层向上查询根服务器、顶级域服务器、权威服务器,最终获取IP并返回给设备,整个过程通常在毫秒级完成。日常上网刷视频、查资料,每一次域名访问都依赖DNS的“翻译”服务,没有它,用户需手动输入冗长的IP地址,上网体验将大打折扣。
不过传统DNS存在安全短板:查询数据以明文传输,易被监听、篡改,可能导致域名劫持,比如访问银行网站却跳转到钓鱼页面。
高防DNS有什么用?高防DNS的主要用途是提高网站的可靠性和安全性。它能够有效抵御各种类型的DDoS攻击,如SYN Flood、UDP Flood等,确保网站在遭受攻击时仍能正常运行。高防DNS拥有多重备份和负载均衡机制,能够确保网站的高可用性,即使单个节点出现故障,也不会影响整体服务。高防DNS还提供了IP地址隐藏、访问控制等安全功能,有效防范网站遭受黑客攻击。高防DNS是企业保护网站安全的重要手段之一。
国内DNS劫持与污染状况分析。近年来,国内DNS劫持与污染现象日益严重,ISP出于商业利益或政策原因频繁进行DNS劫持,导致用户访问被恶意导向或网站无法访问。这不仅影响用户体验,还带来安全隐患。需加强监管,提升防护能力,保障网络健康发展。
如何解决DNS被劫持?DNS被劫持是指用户在访问网站时,域名解析被恶意篡改,导致访问错误的地址。要解决这一问题,应定期检查DNS设置,确保其安全性;使用加密DNS服务如DNSSEC或DoH(DNS over HTTPS),提高解析安全性。安装防火墙和安全软件、定期更新设备系统,也能有效防止此类攻击。保持警惕,避免访问不安全的网站,增强网络安全意识。
DNS解析异常怎么办?当遇到DNS解析异常时,首先应检查网络连接及DNS设置是否正确,如确认无误,可尝试清除本地DNS缓存或更换DNS服务器地址。若问题依然存在,可能需要检查域名是否正确解析,或联系网络管理员进一步排查。解决DNS解析异常有赖于逐步排查和调整网络设置,确保正常访问互联网资源。
DNS劫持是一种网络攻击手段,攻击者通过篡改域名解析服务器的数据,使得用户访问某个网站时实际上被导向到一个伪造的网站。这可能导致用户账号密码等隐私信息泄露,或者被引导到恶意网站下载病毒软件。DNS劫持危害严重,不仅会给用户带来隐私和财产损失,还可能影响整个网络系统的安全运行。因此,用户应该保护好自己的网络设备,并保持警惕,谨防遭受DNS劫持攻击。
DNS设置异常可能导致网络连接问题,解决方法包括检查DNS服务器地址、清除DNS缓存、使用备用DNS服务器或手动配置IP地址和DNS。确保设置正确,可以恢复正常的网络访问和服务连接。
在网络世界中,DNS扮演着至关重要的角色,它就像是互联网的电话簿,将我们输入的域名转换为对应的 IP 地址,从而让我们能够访问到想要的网站和服务。然而,有时出于各种原因,我们可能需要修改 DNS 设置。那么,修改dns多久生效?我们一起来了解一下。
随着互联网的高速发展,我们获得各式各样的新鲜服务,其中以互联网为主导的服务更是层出不穷。为了让专业内容通俗易懂更容易驾驭,我们对大部分的专业名词进行了简单化处理,其中就包括DNS(Domain Name System)。
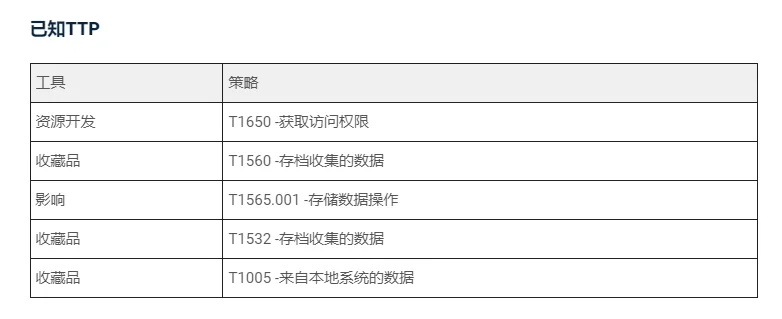
勒索软件报告指出,2023年,全球勒索软件受害者数量同比增长55.5%,案件数量达4368起,令人震惊。勒索软件行业在2023年激增,从2021年的爆炸性增长到2022年的短暂下滑的过山车走势只是一个引子——2023年以与2021年相同的热情卷土重来,推动了现有的发展,并迎来了一波令人生畏的新来者。



 闽公网安备 35021102000564号