恶意域名
恶意域名指被攻击者注册、劫持或者滥用,用于实施网络攻击的域名资产,是网络黑产重要基础设施,常见用于钓鱼诈骗、木马C2通信、恶意软件分发、赌博色情、僵尸网络控制等各类违规攻击活动。恶意域名包含攻击者全新注册的域名,也包含被黑客劫持、过期后被抢注的原有正规域名。攻击者常采用形近混淆、同形字符、DGA算法批量生成域名等手段,伪装成知名企业、政务机构域名,迷惑普通用户与安全设备。
恶意域名普遍具备注册时间短、生命周期短、注册信息匿名、解析IP频繁变动等特征,部分还会套用虚假SSL证书伪造HTTPS锁标,提升欺骗性。企业侧主要依靠威胁情报库、防火墙、DNS过滤、WAF设备对恶意域名做拦截处置,同时分析内网DNS访问日志,发现内网主机外联恶意域名,及时定位中毒终端。传统黑名单只能拦截已知恶意域名,面对大量新生变异域名容易漏检,需要结合域名特征、访问行为综合研判。企业要做好自有域名资产巡检,防范子域名被劫持,闲置域名及时注销,避免被黑产接管演变为恶意域名,带来合规与安全风险。
恶意域名普遍具备注册时间短、生命周期短、注册信息匿名、解析IP频繁变动等特征,部分还会套用虚假SSL证书伪造HTTPS锁标,提升欺骗性。企业侧主要依靠威胁情报库、防火墙、DNS过滤、WAF设备对恶意域名做拦截处置,同时分析内网DNS访问日志,发现内网主机外联恶意域名,及时定位中毒终端。传统黑名单只能拦截已知恶意域名,面对大量新生变异域名容易漏检,需要结合域名特征、访问行为综合研判。企业要做好自有域名资产巡检,防范子域名被劫持,闲置域名及时注销,避免被黑产接管演变为恶意域名,带来合规与安全风险。
近期,国家互联网应急中心正式更新银狐木马恶意域名专项清单,大量仿冒企业官方域名持续活跃,网络安全风险态势严峻。据监测数据显示,近期黑产团伙利用高仿域名实施常态化钓鱼攻击,针对政企单位、中小企事业单位发起批量渗透,不少企业办公终端被非法控制,引发数据泄露、账号被盗、业务受损等一系列安全问题,亟需各行各业重点防范。
时间:2026-09-18
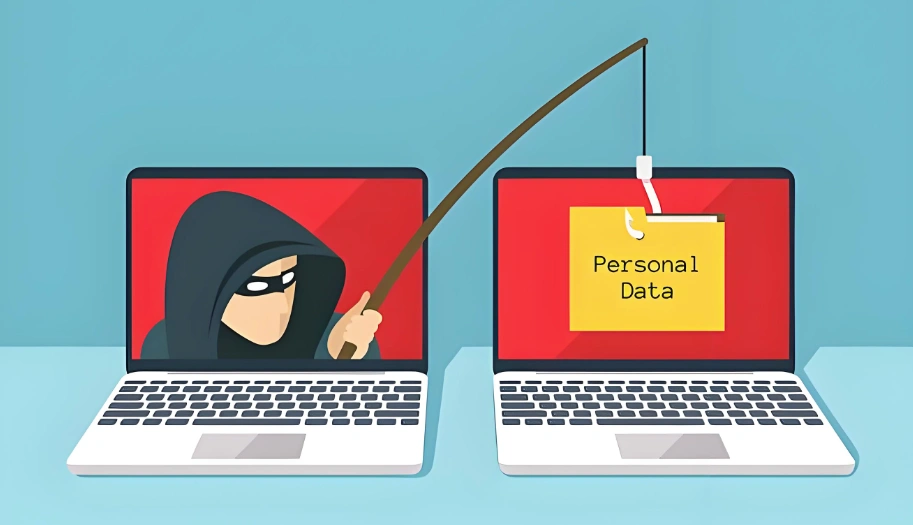
随着网络诈骗、网络钓鱼攻击愈发呈现产业化、规模化、隐蔽化特征,各类仿冒金融、政务、电商平台的钓鱼域名层出不穷,严重侵害网民财产安全与网络空间秩序。为严厉打击域名黑灰产,净化网络环境,官方正式落地钓鱼域名批量溯源专项行动,通过全链路溯源排查、集中整治管控,成功关停上万恶意钓鱼域名,全方位筑牢网络安全防护屏障。
时间:2026-09-03

在数字化办公与生活高度普及的当下,网络攻击手段愈发隐蔽多样,恶意域名就是其中极具迷惑性的一类威胁。它常伪装成正规域名,悄悄潜入用户的网络环境,带来数据泄露、财产损失等风险。
时间:2026-08-13
2026年6月伴随世界杯赛事热度攀升,依托AI技术批量生成的恶意域名成为DNS滥用攻击的主要载体,黑灰产利用大模型批量生成形近错拼、谐音替换、字符变体类仿冒品牌域名,单日可注册上千个相似钓鱼域名,快速配置DNS解析记录搭建虚假官网,结合DNS劫持、网页镜像克隆实施电信诈骗、博彩非法导流
时间:2026-07-03

2026年6月正值世界杯赛事集中开赛阶段,网络安全厂商全网威胁监测数据显示,本年度上半年围绕世界杯主题注册的恶意域名数量已经突破13000个,其中8.8%的恶意域名被用于博彩推广、虚假门票售卖、赛事返利诈骗、木马病毒分发等违法违规场景,6月赛事高峰期,大量仿冒官方、知名企业品牌的钓鱼域名集中上线,依托DNS劫持、网页镜像克隆等技术搭建钓鱼站点,大肆窃取用户银行卡信息、账号密码、个人身份资料。
时间:2026-07-01




 闽公网安备 35021102000564号