DDoS攻击
其常见类型包括:流量型攻击通过饱和带宽瘫痪目标;连接型攻击耗尽服务器连接数;应用层攻击模拟正常用户请求消耗应用资源,更具隐蔽性。
防御需依托多层体系:基础防护用防火墙过滤异常流量;专业防护依赖高防服务器、高防DNS的超大带宽与清洗能力;进阶方案结合AI算法识别攻击特征,实现动态拦截。
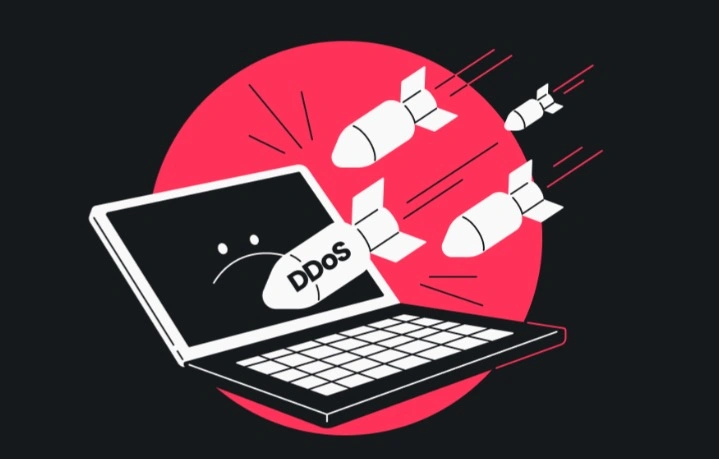
DDOS攻击(分布式拒绝服务攻击)确实是泛洪攻击的一种形式,它通过控制大量计算机或网络僵尸向目标服务器发送大量请求,使其资源耗尽,无法正常提供服务。这种攻击极具破坏性,需加强防范。
DDoS(分布式拒绝服务)攻击方式多样,包括流量消耗型攻击如UDP Flood、ICMP Flood,协议型攻击如TCP SYN Flood,应用层攻击如HTTP Flood,以及混合型攻击等。
当网站遭受DDOS攻击时,应立即启动应急响应机制,包括升级服务器防御能力、使用流量清洗技术、增加反向代理、建立防火墙等,同时寻求专业安全团队支持,确保网站尽快恢复正常运行。
遇到DDOS攻击时,应迅速启用流量清洗、部署硬件防火墙、增强带宽和容量,同时采用分布式集群防御和智能DNS解析,确保网络安全和服务的持续可用性。
DDOS攻击防护系统主要功能包括全面防御各类DDOS攻击、确保服务高可用性、清洗恶意流量并加速正常流量、实时监测网络状况并记录日志,以及提供灵活的部署与配置选项。
DDOS攻击通过大量无效请求淹没目标服务器资源,造成严重服务中断。有效应对需采取多层面策略:加强网络监控,配置防火墙与流量清洗,提升服务器性能,并定期进行安全审计与演练。
防御DDOS攻击的有效方法包括:采用流量清洗技术识别和过滤恶意流量,增强网络带宽和服务器容量,使用内容分发网络(CDN)分散流量,以及部署入侵防御系统和防火墙等。
应对DDOS攻击需要采取多种措施,包括定期更新系统和软件、使用防火墙和安全组、增加带宽和服务器资源、配置CDN和负载均衡器等,建立多层防御体系,同时加强网络监测和自动化响应。
国内高防服务器通过大带宽资源、多线路接入、流量清洗、分布式防护、智能识别等技术,有效对抗DDOS攻击,确保服务器稳定运行和数据安全。
进行防御DDOS攻击需采取多种措施,包括增加带宽、使用硬件防火墙、限制连接数、部署CDN、采用高防服务器及强化网络安全措施等,以综合提升网络防护能力。



 闽公网安备 35021102000564号