SSL原理
SSL及其后续的TLS协议,核心原理是通过“握手协商+加密传输”实现客户端与服务器之间的安全通信,保障数据的机密性、完整性和身份验证。
工作流程分为两大阶段:握手阶段和数据传输阶段。握手阶段中,客户端先发送支持的协议版本、加密套件列表和随机数;服务器响应选择的协议版本、加密套件及自身随机数,并返回数字证书(含公钥);客户端验证证书有效性后,生成预主密钥并用服务器公钥加密发送,双方基于随机数和预主密钥生成相同的会话密钥;最后双方交换加密的“Finished”消息,确认握手成功。
数据传输阶段,双方使用会话密钥对所有数据进行加密传输,对称加密效率高,可满足大量数据传输需求。整个过程中,非对称加密用于安全传递会话密钥,对称加密用于实际数据传输,结合数字证书验证服务器身份,从根本上解决HTTP明文传输的安全缺陷。
工作流程分为两大阶段:握手阶段和数据传输阶段。握手阶段中,客户端先发送支持的协议版本、加密套件列表和随机数;服务器响应选择的协议版本、加密套件及自身随机数,并返回数字证书(含公钥);客户端验证证书有效性后,生成预主密钥并用服务器公钥加密发送,双方基于随机数和预主密钥生成相同的会话密钥;最后双方交换加密的“Finished”消息,确认握手成功。
数据传输阶段,双方使用会话密钥对所有数据进行加密传输,对称加密效率高,可满足大量数据传输需求。整个过程中,非对称加密用于安全传递会话密钥,对称加密用于实际数据传输,结合数字证书验证服务器身份,从根本上解决HTTP明文传输的安全缺陷。
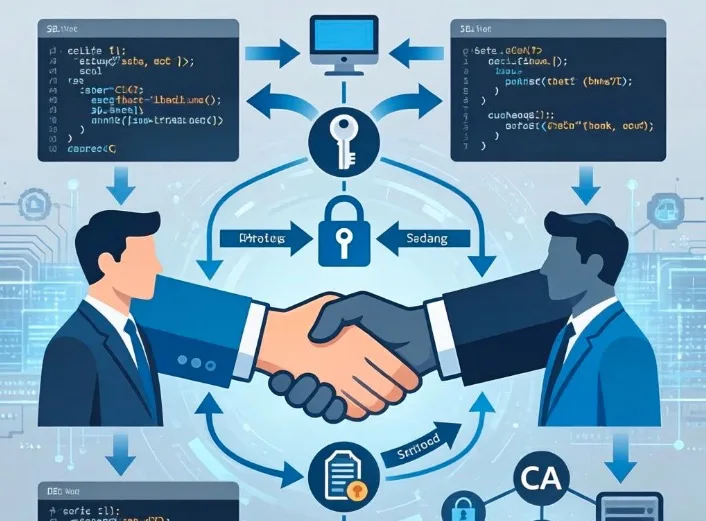
在如今的网络环境中,数据安全传输是保障用户隐私与业务正常运转的核心,SSL作为网络加密通信的核心技术,早已渗透到我们日常的网页浏览、在线支付等场景中。很多人只知道访问带锁的HTTPS网站更安全,却不清楚背后的SSL原理究竟是什么,它又是如何在客户端和服务器之间搭建起安全的通信桥梁的。
时间:2026-03-13

SSL是一种用于互联网数据传输的加密协议。核心原理是通过身份验证+数据加密,在浏览器与服务器之间建立一条安全的加密通道,确保数据传输过程中不被窃取、篡改或伪造。
时间:2026-03-03
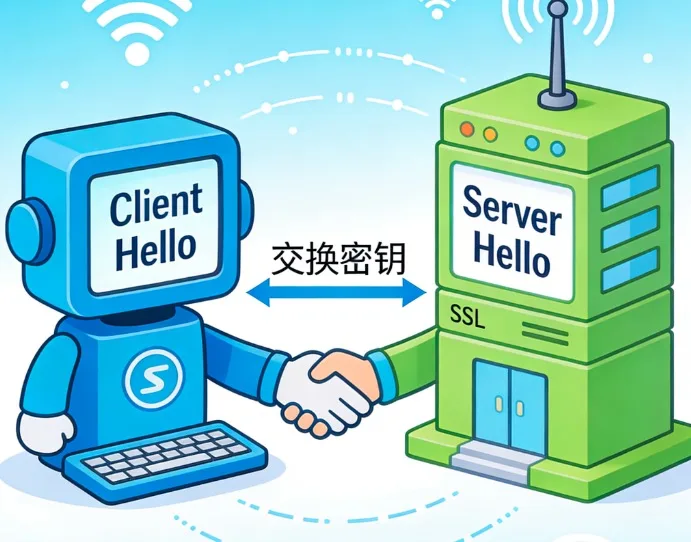
SSL及其升级后的TLS协议,是构建HTTPS安全通信的核心技术。其核心目标是解决传统HTTP协议明文传输的安全隐患,通过加密、身份验证、完整性校验三大核心能力,确保网络通信过程中数据不被窃取、篡改或伪造。在电商交易、在线支付、政务服务等对数据安全要求极高的场景中,SSL协议已成为不可或缺的技术支撑。
时间:2026-01-16

当你在浏览器地址栏看到那个小小的“锁”图标,就知道当前连接是安全的,这是SSL的直观标识。前文中我们已经了解了SSL证书的申请、类型和价值,但很多人依然好奇:SSL到底是如何工作的?为什么它能防止数据被窃取、篡改?其实,SSL的工作原理并不复杂,就像一场精心设计的安全传输仪式,从连接建立到数据传输,每一步都充满了智慧。
时间:2025-12-26

最新发布
阅读推荐
.dot新后缀开启日出期,采用行业少见先到先得注册机制
2026-08-19
在线端口测试要怎么操作?
2026-05-24
ICANN86塞维利亚会议敲定ADC关联域名检查政策草案,域名治理迎来重大变革
2026-08-09
如何解决网页劫持?
2025-02-08
苹果Siri AI或将分级收费!重度用户需开通iCloud+
2026-08-02
三级域名有哪些应用场景?
2026-05-18
2017年可信云大会在北京召开,帝恩思成功获得可信云服务认证
2018-04-09
域名状态查询怎么操作?
2026-08-19
DNS优化有什么好处?
2024-04-01
如何预防DNS域名劫持的方法?
2024-12-17



 闽公网安备 35021102000564号