仿冒域名
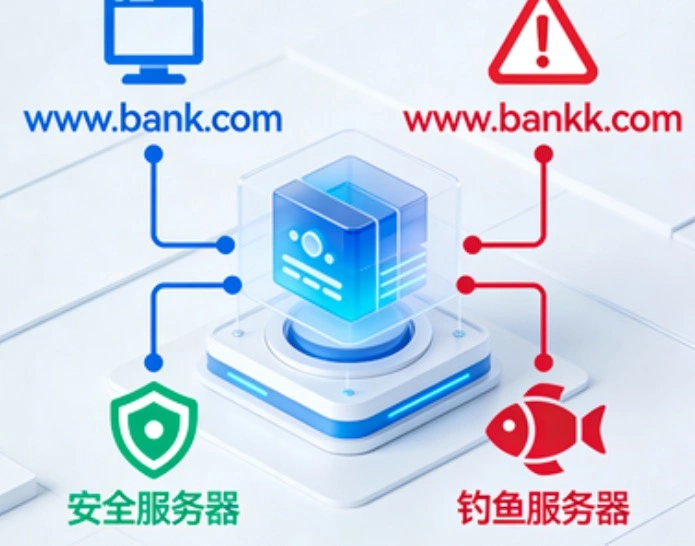
仿冒域名是不法分子为实施网络诈骗,模仿正规域名样式注册的虚假域名,核心特征是与合法域名高度相似,误导用户混淆访问。常见仿冒手段包括:替换相似字符、增减前缀/后缀、改变域名后缀。
其核心目的是引导用户访问仿冒网站,窃取账号密码、银行卡信息,或诱导转账汇款、传播恶意程序。防范要点:仔细核对域名拼写与官方认证地址,通过官网官方渠道(如APP、客服电话)验证链接真实性;避免点击陌生短信、邮件中的可疑链接;开启浏览器安全提示与安全软件拦截功能。企业可通过注册相似域名、品牌监测、法律维权等方式打击仿冒行为,保护品牌形象与用户权益。
其核心目的是引导用户访问仿冒网站,窃取账号密码、银行卡信息,或诱导转账汇款、传播恶意程序。防范要点:仔细核对域名拼写与官方认证地址,通过官网官方渠道(如APP、客服电话)验证链接真实性;避免点击陌生短信、邮件中的可疑链接;开启浏览器安全提示与安全软件拦截功能。企业可通过注册相似域名、品牌监测、法律维权等方式打击仿冒行为,保护品牌形象与用户权益。
世界知识产权组织WIPO近期对外公开一批UDRP域名仲裁案件裁决文书,乐高品牌在本次批量维权中全部胜诉。包含lego品牌词的多个.online、.site后缀仿冒域名,被专家组裁定转移至乐高公司。经审理认定,被投诉人明知乐高商标知名度,恶意注册相关域名,搭建站点引流仿冒商品,借助品牌混淆效应谋取商业收益。该系列案件,也给全球品牌方的域名资产保护提供典型参考案例。
时间:2026-10-09
近期CNCERT监测发现,境外钓鱼团伙正大量滥用谷歌服务链路,搭配仿冒企业域名开展批量钓鱼攻击。借助谷歌相关服务天然的可信属性,恶意链接更容易绕过普通安全网关检测,大幅提升钓鱼邮件、钓鱼页面的可信度。
时间:2026-09-18
近期,多家国内域名服务商完成安全系统升级,正式推出AI仿冒域名预警功能。依托人工智能算法对全网域名进行7×24小时扫描监测,主动发现形近、音近、变体仿冒品牌的钓鱼域名,将域名防护从被动维权升级为主动预警,为企业品牌资产与网民财产安全再添一道智能防线。
时间:2026-09-05

安全监测平台曝光新型域名钓鱼攻击,黑客注册与MAS官方域名仅相差字母d的仿冒站点get.activate.win,专门针对Windows/Office批量激活用户。用户手动输错PowerShell激活命令后,看似能完成系统激活,实则后台静默植入CosmaliLoader加载器,下发挖矿程序与XWorm远控木马,电脑彻底沦为黑客肉鸡。
时间:2026-08-01

随着国产AI大模型DeepSeek的爆火,仿冒域名已形成规模化攻击态势——截至2025年初,仿冒其官网的钓鱼网站已超2000个,且仍在快速增加。这些山寨域名看似与正版deepseek.com仅有细微差异,却暗藏致命风险。
时间:2025-09-19



 闽公网安备 35021102000564号