网络流量劫持
网络流量劫持是指攻击者通过篡改网络数据传输路径或内容,将用户正常的网络请求导向恶意服务器或插入未经授权的内容,从而实现窃取信息、植入广告、实施诈骗或控制设备等目的的一类攻击方式。它是当前互联网安全中最常见、危害最广的威胁之一,可发生在DNS、HTTP、TCP、路由器等多个层面。
常见的流量劫持类型包括DNS劫持、HTTP劫持、路由器劫持、会话劫持和中间人攻击(MITM)。DNS劫持通过篡改DNS解析结果,将用户引导至虚假网站;HTTP劫持则在传输过程中插入广告或恶意脚本;路由器劫持多利用弱密码或漏洞篡改设备配置;中间人攻击通过拦截并伪造通信内容,窃取账号密码、支付信息等敏感数据。
流量劫持的危害极大,不仅影响用户正常访问,还可能导致隐私泄露、财产损失和系统被控制。企业若遭受劫持,可能面临业务中断、数据泄露和品牌损害。防范措施包括使用加密协议、定期更换路由器密码、关闭不安全端口、安装安全防护软件、避免连接不可信Wi-Fi等。
常见的流量劫持类型包括DNS劫持、HTTP劫持、路由器劫持、会话劫持和中间人攻击(MITM)。DNS劫持通过篡改DNS解析结果,将用户引导至虚假网站;HTTP劫持则在传输过程中插入广告或恶意脚本;路由器劫持多利用弱密码或漏洞篡改设备配置;中间人攻击通过拦截并伪造通信内容,窃取账号密码、支付信息等敏感数据。
流量劫持的危害极大,不仅影响用户正常访问,还可能导致隐私泄露、财产损失和系统被控制。企业若遭受劫持,可能面临业务中断、数据泄露和品牌损害。防范措施包括使用加密协议、定期更换路由器密码、关闭不安全端口、安装安全防护软件、避免连接不可信Wi-Fi等。
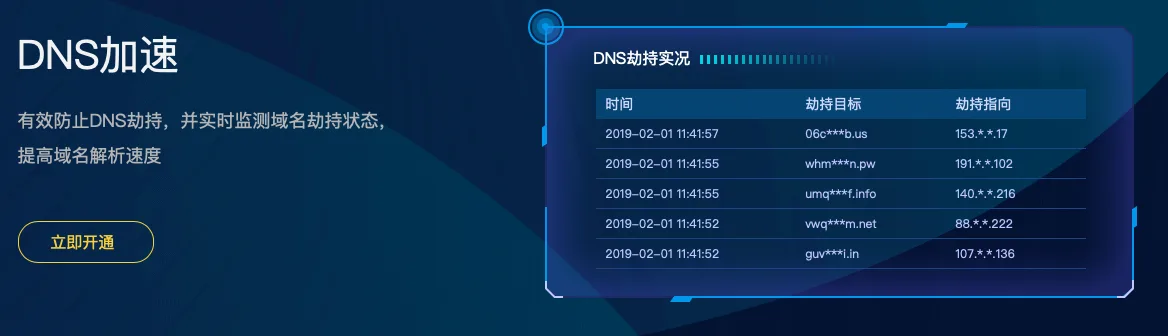
DNS(Domain Name System)劫持又称域名劫持,是指对正常的域名解析请求加以拦截,转而反馈给用户一个假的IP地址或令请求失去响应,导致打开的任意网址指向定制的钓鱼网站或是恶意网站,进而获取用户个人信息的网络攻击行为。而这一网络危害目前正呈现出扩展与蔓延的迹象,成为当前企业移动应用运营上的一大毒瘤。
时间:2019-02-01



 闽公网安备 35021102000564号