帮助中心 AI 助手
这篇文章没有解决问题?继续咨询 AI 助手获得针对性解答。
在网站运维与信息安全领域,证书部署常常让人头疼,尤其是当站点存在大量二级子域名时,逐张申请SSL证书不仅耗时费力,还容易因证书过期导致服务中断。通配符证书的出现,恰好解决了这一核心痛点。它允许一张证书同时覆盖主域名及其所有同级子域名,极大简化了证书管理流程。然而,很多站长对于通配符证书的申请逻辑、部署细节以及适用边界仍存在认知盲区。
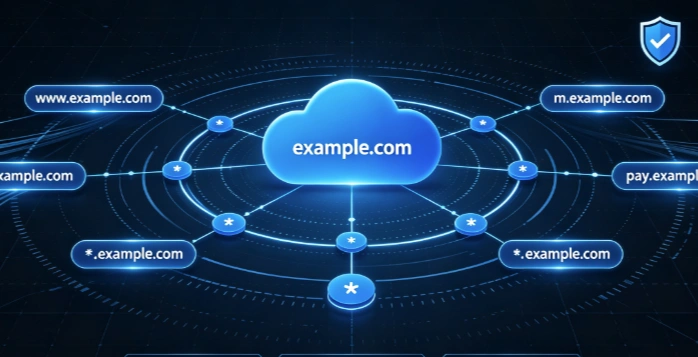
域名通配符本质上是一种特殊的SSL证书类型,其证书主体名称以星号加主域名构成,例如*.example.com。这种设计使得一张证书能够保护所有直接指向该主域名的子域名,而无需为每个子域名单独购买证书。从成本角度看,通配符证书通常比多张单域名证书更经济,且续期操作只需一次。从管理角度看,当新增或删除子域名时,只要不涉及新的一级域名,证书无需重新签发,这为动态扩展业务提供了极大便利。尤其适用于拥有大量测试环境、区域站点或用户子系统的平台型网站,例如电商系统的不同城市分站、SaaS产品的多租户隔离域名等。
1、通配符证书与多域名证书的差异
多域名证书即SAN证书,可以在一张证书中列出多个完全不同的域名,而通配符证书则只能覆盖一个主域名下的所有子域。前者适合域名分散的场景,后者适合域名结构统一且子域数量庞大的场景。选择时需根据实际域名清单进行判断,避免误购导致无法覆盖目标站点。
2、域名通配符的适用范围限制
需要注意的是,通配符证书仅能匹配一级子域名,无法匹配多级子域名,比如*.example.com可以保护mail.example.com,但无法保护news.bbs.example.com。同时,证书无法覆盖裸域名即不带www的主域名本身,通常需要额外申请一张包含裸域名的证书或使用SAN字段补充。了解这些边界条件,才能合理规划证书的采购与部署策略。
申请通配符证书时,首要任务是完成域名所有权验证。目前主流CA机构提供两种验证方式,即DNS验证和HTTP文件验证。由于通配符证书涉及所有子域,通常强制要求使用DNS验证,因为只有通过DNS记录才能证明您对整个域名的控制权。具体操作是,在域名解析服务商处添加一条TXT记录,记录内容由CA机构提供,等待解析生效后提交验证即可。整个过程通常需要几分钟到几小时不等,取决于DNS传播速度。
1、使用ACME协议自动签发通配符证书
对于使用Let's Encrypt等免费证书服务的用户,可以通过ACME客户端实现全自动申请与续期。以Certbot为例,执行certbot certonly --manual --preferred-challenges dns -d '*.example.com' -d example.com命令,按照提示添加DNS TXT记录即可。为了进一步自动化,可以结合支持DNS API的域名服务商插件,实现记录自动添加与删除,彻底解放运维人员。
2、商业证书的OV与EV验证要求
若企业需要更高信任等级的OV或EV通配符证书,则需提交企业资质文件,并接受人工审核。审核周期通常为1至3个工作日。审核通过后,CA会签发证书文件,通常包含主证书和中间证书链。下载时务必选择与服务器类型匹配的格式,例如Nginx需要PEM格式,而Windows IIS可能需要PFX格式。
Nginx作为高性能Web服务器,是部署通配符证书最常见的环境。首先将证书文件上传至服务器指定目录,例如/etc/nginx/ssl/,并确保文件权限安全。然后在nginx.conf或站点配置文件中修改server块。关键配置项为ssl_certificate指向证书文件,ssl_certificate_key指向私钥文件。配置完成后,需要执行nginx -t检查语法,确认无误后重载服务。对于多个子域名,无需重复配置证书路径,只需在对应的server_name中声明具体子域即可。
1、配置HTTP强制跳转HTTPS
部署完成后,强烈建议配置80端口跳转至443端口,确保所有访问均使用加密连接。在server块中添加rewrite规则或使用return 301 https://$host$request_uri;。同时,可以配置HSTS响应头,告知浏览器强制使用HTTPS,进一步提升安全性。
2、多子域名证书的复用与优化
由于通配符证书覆盖所有一级子域,服务器只需加载一次证书文件即可。对于流量较大的站点,建议开启SSL会话缓存,通过ssl_session_cache shared:SSL:10m;减少握手开销。同时,合理设置ssl_protocols和ssl_ciphers,确保兼容性与安全性的平衡。测试时,可以使用openssl s_client -connect yourdomain.com:443命令验证证书链完整性。
证书部署完成后,验证环节不可忽视。首先通过浏览器访问任意子域名,检查地址栏是否出现安全锁标志。其次,使用在线SSL检测工具如SSL Labs的SSL Server Test,输入主域名即可查看证书链、协议版本、加密套件等详细报告。若发现证书不匹配或无法访问,常见原因包括私钥与证书不匹配、证书链不完整、服务器时间不准确等。逐一排查即可快速定位问题。
1、证书链不完整的修复方法
部分服务器只配置了域名证书而缺少中间证书,导致部分客户端无法建立信任。解决方法是下载CA机构提供的完整证书链文件,通常包含根证书和中间证书,将其内容追加到域名证书文件中。或者使用CA提供的fullchain.pem文件直接配置。
2、自动续期与监控提醒机制
对于使用ACME签发的证书,有效期通常为90天,务必配置cron任务实现自动续期。同时,建议设置证书过期监控,可以通过脚本检查证书剩余天数,并在到期前发送邮件或企业微信提醒。这样能够避免因证书过期导致网站无法访问的严重事故。
综上所述,域名通配符配置并非高不可攀,只要理解其覆盖规则、掌握申请验证技巧,并严格按照服务器类型进行部署,即可轻松实现全子域名的HTTPS加密。关键在于提前规划域名清单,选择适合的证书类型,并建立自动续期与监控体系。通过本文的步骤指引,您已经具备独立完成通配符SSL证书从申请到上线的全部能力,能够显著提升网站的安全防护水平,同时降低证书管理的运维成本,为业务的稳定运行提供坚实保障。


微信公众号
获取最新动态
企业微信
添加企微领惊喜 闽公网安备 35021102000564号