当大模型、AI智能体进入高频落地阶段,大家的目光大多集中在模型对齐、提示词注入、数据泄露这些AI专属风险上。不少安全从业者却发出警示:最容易失守的,反而是我们习以为常的互联网基础管道——DNS。
近日有大量网友反馈,国内多个省份的部分网站出现异常:正常输入合规站点域名,打开后却自动跳转到境外博彩页面。该现象集中在部分宽带运营商线路下随机复现,不同地区、不同用户遇到的被劫持域名各不相同,给站长和普通网民带来极大困扰,这也是近期较为典型的DNS劫持事件。
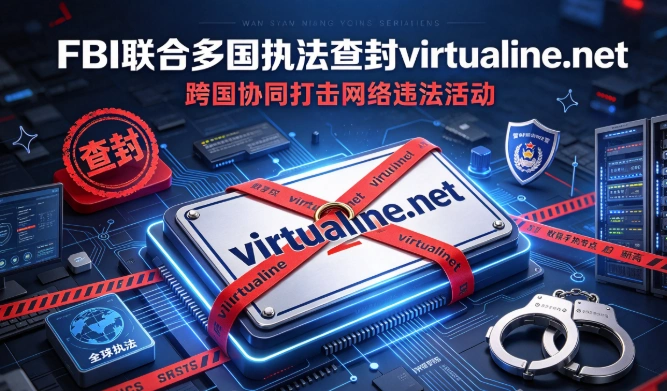
10月27日,美国FBI联合德国、荷兰、英国等多国执法机构,在法院授权下正式查封防弹托管服务商域名virtualine.net,这是近期全球打击网络犯罪基础设施的一次重要联合行动。访问该域名时,页面已经替换为官方查封公示页,标注本次跨国执法行动信息。
近期,中国信息通信研究院发布网络安全预警,监测到境外自治域AS402425实施BGP路由劫持攻击,在Equinix新加坡互联网交换中心发布虚假路由,劫持国内跨境DNS流量,并篡改域名解析应答,国内多地用户访问正常域名时,出现异常跳转赌博网站现象。
本文深入解析宝塔端口放行的完整操作流程,从宝塔面板防火墙规则添加入手,详细讲解单端口与端口范围的放行方法。同时针对放行后仍无效的常见问题,重点剖析云服务器安全组与系统防火墙的协作机制,并给出排查步骤。文章最后提供端口放行的最佳实践与安全建议,包括IP白名单限制、SSH安全管理等策略,帮助读者在保障服务可访问性的同时提升服务器安全性,适合宝塔面板用户及运维人员参考。
Web生态长期依赖PHP搭建,大量企业官网、内容管理系统、电商后台都基于PHP开发。近期安全厂商披露名为PHP2Shell的高危漏洞,安全评估显示该漏洞潜在影响范围覆盖全球约七成PHP网站,一旦被利用,攻击者可直接上传恶意脚本,实现服务器WebShell控制,引发数据泄露、网站篡改、服务器沦陷等严重后果。
近期域名安全领域告警频发,各类企业域名API密钥泄露案例持续上涨。黑客拿到API密钥后,无需登录域名控制台网页,直接调用服务商接口批量篡改解析记录、新增恶意子域名,隐蔽性强、攻击速度快,很多企业等到业务异常才察觉风险。API密钥已成为DNS安全新的高危突破口,正在被黑产大规模利用。
近期网络安全研究机构发出安全警示,不少企业域名管理控制台存在会话管理缺陷。大量员工退出浏览器、离开工位之后,域名控制台会话令牌并未真正失效,依旧处于残留可用状态。黑产可通过窃取残留会话,绕过账号密码直接登录后台,篡改A记录、CNAME、MX等解析配置,给企业官网、邮件系统带来严重的现实威胁。
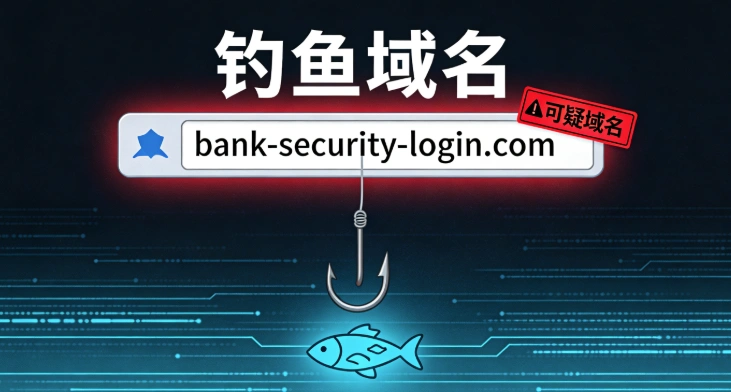
网络钓鱼攻击迎来新一波高峰,大量仿冒财税、政务机构的钓鱼域名集中上线。不法分子批量搭建高仿页面,伪造官方通知、稽查文书、补贴公告,通过短信、邮件、社交渠道广泛传播,瞄准企业财务人员与普通办事群众,窃取账号、身份及银行卡信息,对政企与个人财产安全形成严重威胁。
谷歌近期发布安全公告,披露一起高危域名基础设施攻击事件:.gh、.sl、.as三大国别顶级域名注册局系统遭到入侵。攻击者拿到注册局权限后篡改DNS解析记录,利用域名所有权自动化验证机制,成功申请到Google相关域名的非法HTTPS证书。值得强调,谷歌自身服务器、账号系统并未被攻破,攻击突破口在国别域名注册局底层DNS体系。



 闽公网安备 35021102000564号