域名劫持恢复如何操作?
网站突然无法访问,用户被跳转到陌生页面,搜索引擎结果出现异常快照,这些现象往往意味着域名解析系统已被恶意操控。域名劫持不仅会造成流量流失,更会严重损害品牌信誉和用户信任。面对此类安全事件,慌乱无助于解决问题,系统化的应急响应才是关键。
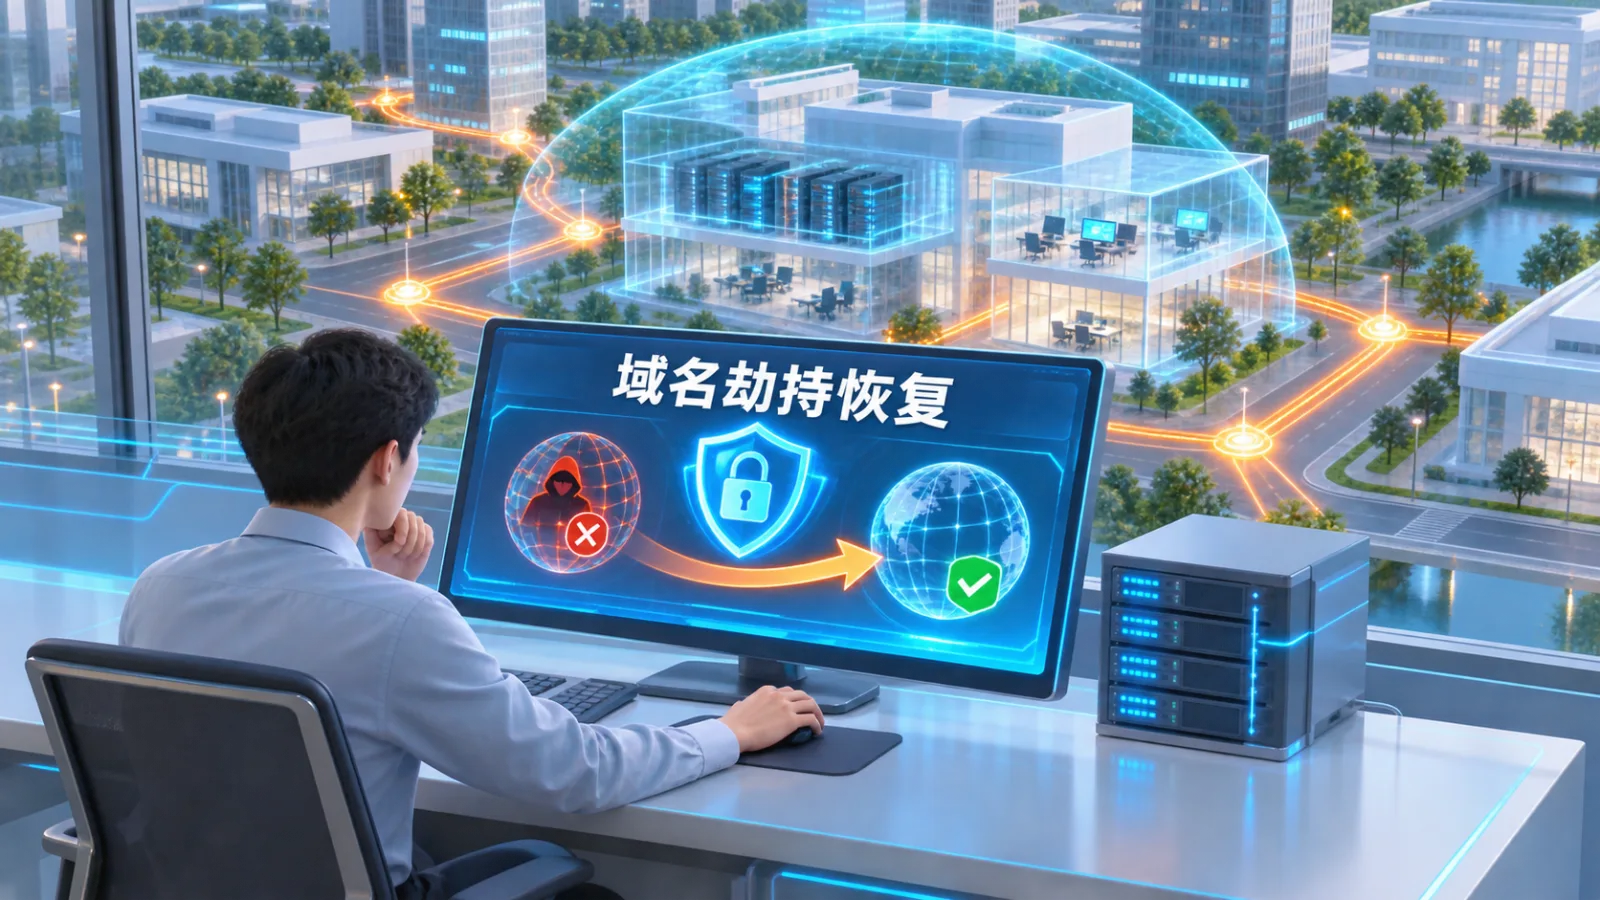
一、域名劫持恢复前如何确认异常?
启动域名劫持恢复的第一步不是急于修改配置,而是准确判断问题性质。许多访问故障源于服务器宕机或网络波动,与劫持无关,误判可能导致错误操作。运营者应通过多节点检测工具对比不同地区的解析结果,若发现部分区域返回的IP地址与预设记录不符,且指向陌生服务器,则高度疑似解析被篡改。同时检查浏览器是否被强制跳转至博彩、广告等无关页面,以及搜索引擎快照中是否出现异常标题和描述。确认异常后,立即截图保存证据,记录异常解析IP和跳转链路,为后续追溯和申诉提供依据。这一阶段的冷静判断,直接决定域名劫持恢复工作能否精准切入。
1、多节点解析对比
使用在线DNS检测工具从多个地理位置查询域名解析记录,重点关注是否存在非预期的A记录或NS记录变更。若多数节点返回一致但错误的IP,说明劫持发生在权威DNS层面;若仅局部地区异常,则可能是本地DNS缓存污染。
2、页面跳转与快照核查
直接访问域名观察是否出现自动跳转,同时查看搜索引擎收录的快照标题与描述是否被替换。异常快照往往比访问故障更早出现,是发现域名劫持恢复需求的重要线索。
二、域名劫持恢复怎样夺回账户权限
确认劫持事实后,首要任务是切断攻击者对域名管理账户的控制。多数劫持事件源于注册商账户密码泄露或邮箱被入侵,因此应立即登录域名注册商后台,检查账户登录记录和联系邮箱是否被修改。若发现密码已被更换,通过注册商提供的账户找回流程,利用原始注册邮箱或手机号进行身份验证。若邮箱同样失守,需直接联系注册商客服,提交域名所有权证明材料,包括营业执照、法人身份证件和历史缴费记录,申请临时冻结账户并强制重置凭证。完成账户夺回后,立即启用双因素认证,并更换所有关联邮箱的密码。这一步是域名劫持恢复的核心环节,权限不夺回,后续任何解析修正都可能被攻击者再次覆盖。
1、核查账户变更痕迹
逐项检查注册商账户中的联系邮箱、手机号、DNS服务器设置和域名锁定状态,记录所有非本人操作的变更项,作为向注册商申诉的证据。
2、提交所有权证明加速处理
准备好域名注册证书、近期缴费发票和企业资质扫描件,通过注册商官方渠道提交工单,明确说明遭遇劫持并请求优先处理,可显著缩短域名劫持恢复的等待时间。
三、域名劫持恢复中如何清理解析记录?
权限恢复后,进入解析记录的清理与重建阶段。攻击者通常会在DNS管理面板中添加恶意A记录、修改NS服务器指向或设置URL转发规则。运营者需逐条审查现有解析记录,删除所有来源不明的条目,特别是指向陌生IP的A记录和未经授权的子域名记录。随后按照原有业务架构重新配置正确的A记录、CNAME记录和MX记录,确保主站、邮件服务和CDN回源均恢复正常。修改完成后,利用DNS查询工具验证权威服务器返回结果是否与预期一致,并考虑将TTL值临时调低,以便后续调整快速生效。解析清理是域名劫持恢复中技术性最强的步骤,任何遗漏都可能留下再次被利用的隐患。
1、全面审查解析条目
导出完整解析记录列表,对照业务清单逐项核对,标记并删除所有非本人添加的记录,同时检查是否存在泛解析被恶意启用的情况。
2、验证解析生效状态
使用dig或nslookup命令查询权威DNS返回结果,确认修改已同步至各节点,并通过多地ping检测确认访问指向正确服务器。
四、域名劫持恢复后如何加固防护?
解析恢复正常并不意味着域名劫持恢复工作已经结束,加固防护才能防止二次入侵。首先为注册商账户和关联邮箱统一启用双因素认证,杜绝单一密码失守的风险。其次开启域名锁定功能,防止未经授权的转移操作,并定期检查域名到期时间和自动续费状态。在DNS层面,建议启用DNSSEC扩展,为解析结果提供密码学签名验证,使伪造响应难以生效。同时建立解析记录变更告警机制,一旦出现非白名单IP或NS变更,立即触发通知。对于企业站点,还应将域名管理权限纳入最小化授权体系,避免多人共用高权限账户。这些措施共同构成域名劫持恢复后的纵深防御体系。
1、启用双因素认证与域名锁
在注册商后台开启短信或验证器应用二次验证,并激活注册商锁和注册局锁,使转移请求必须经过多重确认。
2、部署DNSSEC与变更监控
为域名配置DNSSEC签名链,同时使用第三方监控服务对解析记录进行高频轮询,发现异常变更即时告警,缩短域名劫持恢复的响应窗口。
五、域名劫持恢复后怎样持续监测
完成上述操作后,持续监测是巩固域名劫持恢复成果的最后一道防线。运营者应建立日常巡检制度,每日抽查不同地区的解析结果,比对IP白名单是否一致。关注搜索引擎站长平台的安全提醒和抓取异常报告,若出现安全警告或快照异常,及时排查。同时定期审查注册商账户登录日志,留意异地登录和异常时间段的操作记录。对于流量突降或跳出率异常升高的情况,应结合访问日志分析是否存在隐蔽的劫持行为。将监测结果形成记录归档,便于在再次出现问题时快速比对定位。只有把应急恢复转化为常态化管理,域名劫持恢复的成效才能长期保持。
1、建立解析巡检台账
每日固定时间记录各节点解析IP和响应状态,形成可追溯的基线数据,一旦偏离基线立即启动核查流程。
2、关注站长平台与日志告警
绑定搜索引擎站长工具接收安全通知,并配置服务器日志异常跳转告警,使潜在风险在造成大面积影响前被发现。
综上所述,域名劫持恢复是一项环环相扣的应急工程,从异常确认到权限夺回,再到解析清理、安全加固与持续监测,每个环节都不可省略。准确判断问题性质能避免误操作,夺回账户控制权是恢复工作的前提,彻底清理恶意解析可消除隐患,双因素认证与DNSSEC等加固手段能防范二次入侵,而常态化监测则让恢复成果得以巩固。把这五个步骤固化为标准流程,站点运营者便能在遭遇劫持时从容应对,最大限度保护流量资产与品牌信誉。
 闽公网安备 35021102000564号