HTTPS机密协议怎么配置?
在当今网络安全形势日益严峻的背景下,数据传输的机密性与完整性成为网站运营者必须重视的核心议题。HTTPS机密协议作为保障网络通信安全的关键技术,通过加密手段确保用户与服务器之间的信息不被窃取或篡改。然而,许多运维人员对HTTPS机密协议的具体配置流程仍存在困惑,不清楚如何正确部署证书、优化加密套件以及规避常见的安全陷阱。
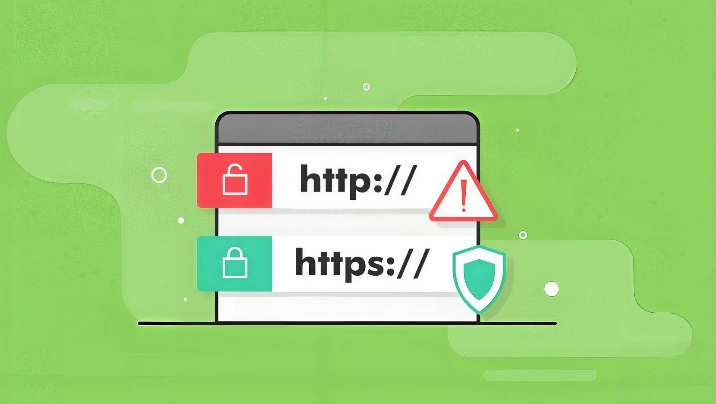
一、HTTPS机密协议证书如何申请?
配置HTTPS机密协议的第一步是获取有效的SSL/TLS证书,这是实现加密通信的基础。证书由受信任的证书颁发机构签发,用于验证服务器身份并协商加密密钥。缺少证书,HTTPS机密协议便无从谈起。
1、选择证书类型
根据网站需求,可选择域名验证型、组织验证型或扩展验证型证书。域名验证型证书签发速度快、成本低,适合个人博客或小型站点;组织验证型和扩展验证型证书需审核企业信息,适合电商或金融类平台,能增强用户信任感。
2、生成证书签名请求
在服务器上使用OpenSSL工具生成私钥和证书签名请求文件。私钥务必妥善保管,避免泄露。生成CSR时需准确填写域名、组织名称和所在地等信息,确保与实际情况一致,否则可能导致审核失败。
3、提交申请并验证域名
将CSR提交给证书颁发机构,并按照要求完成域名所有权验证。常见验证方式包括DNS记录添加、文件上传或邮箱验证。验证通过后,机构将签发证书文件,通常包含公钥证书和中间证书链。
二、HTTPS机密协议服务器部署步骤
获取证书后,需将其正确部署到Web服务器中,并配置HTTPS机密协议相关参数。不同服务器的配置方式略有差异,但核心逻辑一致:指定证书路径、启用SSL模块并设置监听端口。
1、Nginx服务器配置
在Nginx配置文件中,新建或修改server块,监听443端口并启用ssl。使用ssl_certificate指令指向公钥证书文件,ssl_certificate_key指令指向私钥文件。建议同时配置ssl_protocols和ssl_ciphers,禁用不安全的协议版本和弱加密算法,提升HTTPS机密协议的整体安全性。
2、Apache服务器配置
在Apache中,需加载mod_ssl模块,并在虚拟主机配置中指定SSLEngine on,设置SSLCertificateFile和SSLCertificateKeyFile路径。对于证书链文件,可使用SSLCertificateChainFile指令引入。配置完成后重启Apache服务使HTTPS机密协议生效。
3、验证部署结果
部署完成后,通过浏览器访问https地址,检查地址栏是否显示锁形图标。也可使用在线SSL检测工具扫描服务器,确认证书链完整、协议版本和加密套件符合安全标准,确保HTTPS机密协议正常运行。
三、HTTPS机密协议安全加固要点
基础部署完成后,还需对HTTPS机密协议进行安全加固,以抵御各类攻击和漏洞利用。加固措施涵盖协议版本、加密套件、HSTS策略等多个维度。
1、禁用老旧协议版本
SSLv2、SSLv3以及TLS 1.0和TLS 1.1已被证实存在安全缺陷,应予以禁用。建议仅启用TLS 1.2和TLS 1.3,确保HTTPS机密协议采用现代加密标准,降低被降级攻击的风险。
2、配置强加密套件
优先选择支持前向保密性的加密套件,如ECDHE-RSA-AES256-GCM-SHA384。避免使用RC4、DES等弱算法。可通过服务器配置或在线工具生成推荐的加密套件列表,并定期更新以适应新的安全威胁。
3、启用HSTS策略
HTTP严格传输安全策略可强制浏览器使用HTTPS访问网站,防止协议降级攻击。在服务器响应头中添加Strict-Transport-Security字段,并设置合理的max-age值。启用HSTS后,HTTPS机密协议的保护范围将覆盖后续所有请求。
四、HTTPS机密协议常见问题与注意事项
在实际运维中,HTTPS机密协议的配置可能遇到各类问题,如证书过期、混合内容警告、性能下降等。提前了解这些注意事项,有助于快速排查和解决故障。
1、证书有效期管理
证书过期会导致浏览器显示安全警告,严重影响用户体验。建议设置证书到期提醒,或采用自动化工具定期检查并续签证书。对于HTTPS机密协议而言,证书生命周期管理是不可忽视的日常任务。
2、避免混合内容
页面中若引用了HTTP协议的资源,浏览器会提示混合内容警告,削弱HTTPS机密协议的保护效果。应确保所有图片、脚本和样式表均通过HTTPS加载,或使用内容安全策略强制升级不安全请求。
3、性能优化建议
HTTPS机密协议会增加一定的计算开销,可通过启用会话复用、OCSP装订和TLS False Start等技术降低延迟。同时,合理配置缓存策略,减少重复握手次数,在安全与性能之间取得平衡。
综上所述,HTTPS机密协议的配置是一项涉及证书申请、服务器部署、安全加固和日常维护的系统工程。从选择合适证书类型到正确配置服务器参数,再到启用HSTS和强加密套件,每个环节都直接影响通信安全。运维人员应关注证书有效期、混合内容警告和性能优化等细节,定期检测并更新配置,才能确保HTTPS机密协议持续稳定地保护网站数据,为用户提供安全可信的访问体验。
 闽公网安备 35021102000564号