在互联网技术快速迭代的今天,网站与应用的稳定性直接关系到用户体验与业务转化率。无论是开发者调试接口、运维人员排查故障,还是测试工程师验证功能逻辑,都离不开一个基础而关键的环节——对HTTP协议的交互进行验证。
在网站运维、接口调试或应用登录过程中,突然跳出的错误提示往往让人一头雾水。其中,HTTP状态码401是极为常见的一种,它直接告诉客户端当前请求未被授权,无法访问目标资源。
在数字化浪潮席卷各行各业的今天,数据安全与系统稳定性已成为企业信息化建设的核心议题。无论是物理服务器还是云端部署,网络威胁与内部误操作始终是悬在运维团队头顶的利剑。传统的物理隔离方式虽然安全,但成本高昂且灵活性不足,难以适应现代业务快速迭代的需求。
在杭州这座数字经济蓬勃发展的城市,无论是企业官网、电商平台还是个人博客,稳定的网络访问体验都离不开域名解析系统的默默支撑。DNS作为互联网的“导航员”,一旦出现故障或配置失误,用户便会遭遇网站打不开、响应缓慢、邮件收发异常等棘手问题。
本文深入解析IPv4环回地址的核心定义、技术原理与应用场景。内容涵盖127.0.0.0/8地址段的特殊性质、内核协议栈对环回数据包的处理流程、在系统测试与诊断中的关键作用,以及其与localhost主机名的关联与常见误区。文章旨在帮助读者全面理解环回地址在本地通信、软件调试和网络安全中的重要性,提供专业且实用的知识参考。
近日,全球知名数字证书服务商DigiCert正式更新域名控制权验证自动重校验机制,依托持久DNSTXT记录能力,大幅缩短域名自动验证周期,降低企业SSL证书续期、批量申请过程中的人工运维成本。
距离2026年10月全球DNS根区密钥轮换窗口期日益临近,非洲地区DNSSEC验证率迎来显著增长。ICANN监测数据显示,非洲整体DNSSEC验证率提升至53%,其中加纳验证率接近98%,尼日利亚达到60%,区域内网络运营商、ISP与注册机构正在集中完成解析器信任锚更新,为本次全球根密钥切换做好基础设施准备。
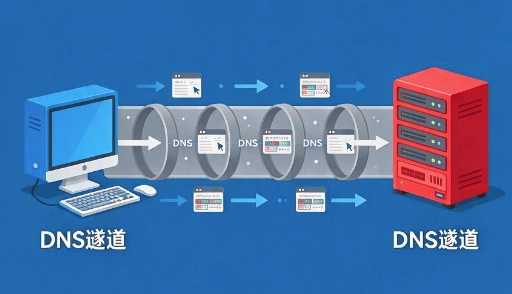
近期多家网络安全厂商发布威胁预警,监测到一类新型DNS隧道恶意程序活跃于政企内网攻击场景。该恶意程序不再依赖传统A记录传输,而是利用DNSTXT记录承载加密数据,在不触发传统防火墙告警的前提下,从被攻陷主机向外窃取账号、客户资料、业务文档等敏感信息,属于典型的数据渗漏攻击。
近期Cloudflare对外公布后量子DNSSEC项目规模化落地进展,其旗下知名公共DNS解析服务1.1.1.1已正式支持ML-DSA-44后量子签名算法的DNSSEC校验,成为全球首批实现后量子DNSSEC大规模验证的公共解析服务商,标志着域名安全体系开始面向量子计算时代提前布局。
近期F5官方发布安全预警,旗下BIG-IPDNS曝出高危安全漏洞CVE-2026-39458,该漏洞编号同步收录于CNVD-2026-27944,威胁等级为高风险,部署BIG-IPDNS的企业需第一时间开展资产排查与安全加固。



 闽公网安备 35021102000564号